- ライター:渡部 満幸
- 2004年4月1日、ネットワンシステムズ入社。
応用技術、製品主管部門、製品担当業務で技術者として20年以上勤務。
主としてCisco製ローエンド~ハイエンドルータ製品の技術担当として20年の経験があります。
Cisco製だけでなくJuniper製、Nokia製ハイエンドルータの技術担当としても兼務経験があります。
現在はCisco製ロー/ミドルレンジルータ、Catalystスイッチ製品群の技術担当。
目次
こんにちは。ネットワンシステムズの渡部です。
今回は最近話題(?)のPQCについて、Cisco社のルータ・スイッチ製品に実装されている機能を紹介します。
PQCって何?
現在広く利用されている暗号化技術が量子コンピュータによって秘匿性を保てなくなる、という話はよくご存じかと思います。
そしてHarvest Now, Decrypt Later(今は収集に徹して後から解読する)が、今まさに進行している可能性があるということもよくご存じかと思います。
Post-Quantum Cryptography(PQC)とは、こうした脅威に対抗するためにさまざまな団体や機関が研究し、Decrypt Laterできないように今から対策を講じておくための技術や機能を総称したものです。
詳しい解説は他のWeb記事にお任せするとして、今回はCisco社のルータ・スイッチ製品でどのようなPQC機能が実装されているのか、あるいは実装予定なのかを紹介します。
Ciscoルータ・スイッチのPQC機能の概要
Ciscoルータ・スイッチ製品群のPQC機能は以下の機能セットに対して実装が進んでいます
- 通信の暗号化
- IPsec
- MACsec
- 機器そのものの保護
- Secure Boot
通信の保護: IPsec(MACsec)の耐量子コンピュータ技術
企業内WANの通信を保護する目的でIPsec VPNは広く利用されています。
IPsecは以下のような手順で通信を保護するトンネルを形成しますが、量子コンピュータに対して脆弱だと言われるのはIKE Phase 1の鍵交換と認証の部分です。
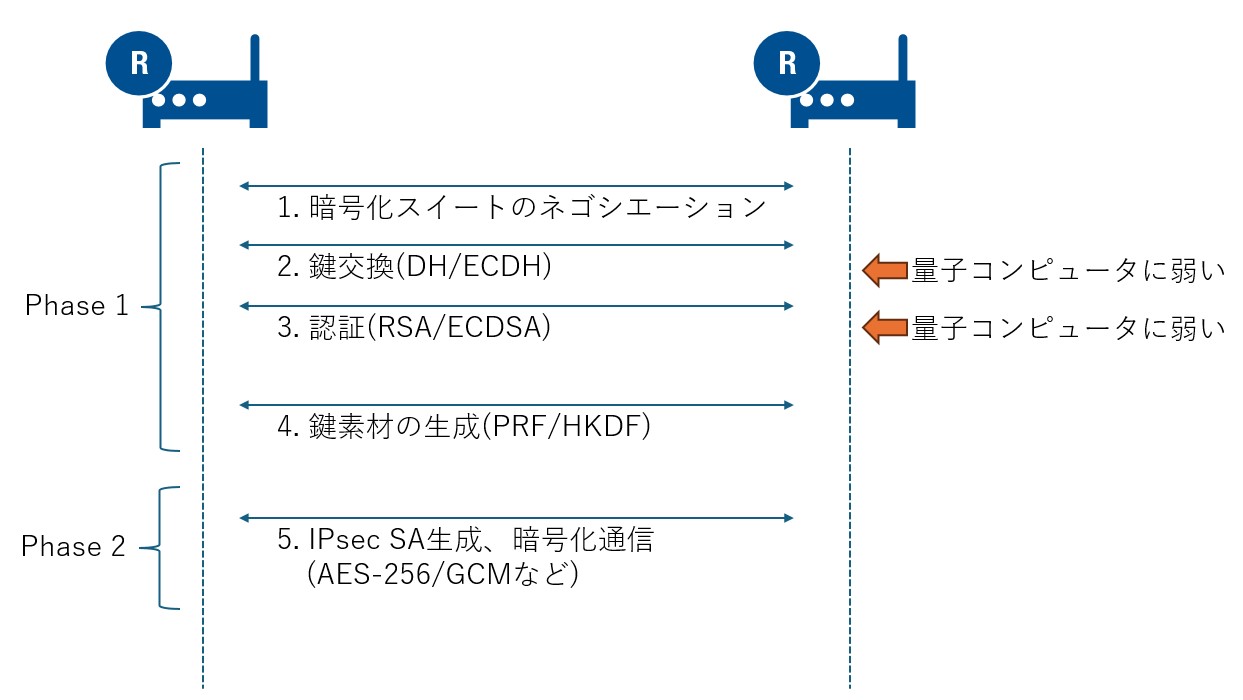
図1. IPsec VPNのセットアップと量子コンピュータ対策が必要な部分
暗号化するための鍵を交換しているパケットを量子コンピュータで解読し、実際の暗号化通信に利用されている鍵を逆算し、それを使って通信を復号するという2段攻撃によってIPsecが破られるというわけです。
鍵交換部分の保護を強化するため、IOS XE 17.11.1a (2023年8月)でRFC 8784に対応したPostquantum Preshared Keys (PPK) が実装されました。
この機能はPQC完全対策までの移行期間オプションですが、Quantum Key Distribution (QKD) / Secure Key Integration Protocol (SKIP) と併用することで量子コンピュータに対しても十分に堅牢であると言われています。
そして本命のPQC機能である ML-KEM for IKEv2 が、
ルータ製品群では IOS XE 26.1.x から
C9350 Smart Switchシリーズでは IOS XE 26.2.x から
実装される予定です。
もうすぐ、本当にもうすぐ実装完了したIOS XEイメージがリリースされます。
(※ 次のIOS XEナンバリングは "年.マイナー.ビルド" の形式になるそうです)
ちなみにMACsecもIPsecと同じ仕組みでPQC対応します。
機器のそのもの保護: Secure Boot
もう一つのPQC対策は機器が起動する際に読み込むIOS XEイメージファイルの検証部分です。
IOS XEイメージファイルは、Cisco社がビルドする際にイメージ全体のハッシュ(SHA-1/512など)値に対して Cisco の秘密鍵で作られた署名が埋め込まれています。
Cisco ルータ・スイッチ製品はIOS XEイメージファイルを読み込む際、この署名を検証して正しい場合のみ起動し、不正な場合は起動を中止します。
しかし、量子コンピュータを利用することでこの署名を偽造できる(理論上)ため、攻撃者は細工した不正なIOS XEイメージファイルをCiscoルータ・スイッチで起動できるようになります。
Secure Bootの機能があれば、不正改造したOSイメージで機器を起動できなくなります。
具体的な実装時期については残念ながら筆者も現時点で情報を持っておりません。
まとめ
Ciscoルータ・スイッチ製品の完全PQC対応はもうすぐそこまで来ています。
IOS XEソフトウェアのバージョンアップによって現行機種であるCatalyst 8000シリーズルータでも最新のPQC機能を利用することは、もちろん可能です。
しかし、IPsecやMACsec機能は機器の転送負荷に影響を与えます。
こうした暗号化機能をハードウェアで処理し、高いスループット性能を提供するのがCisco 8000 Secure RouterシリーズやC9350/C9610 Smart Switchのアピールポイントでもあります。
参考資料
ポスト量子事前共有キーを使用した量子安全暗号化の設定
https://www.cisco.com/c/ja_jp/td/docs/routers/ios/config/17-x/sec-vpn/b-security-vpn/m-sec-cfg-quantum-encryption-ppk.pdf
Future-Proofing Secure WAN
https://www.ciscolive.com/c/dam/r/ciscolive/emea/docs/2026/pdf/BRKENT-2915.pdf
※本記事の内容は執筆者個人の見解であり、所属する組織の見解を代表するものではありません。
組織・製品等の名称は執筆時点のものです。