- ライター:木村 好幸
- 2006年 ネットワンシステムズ株式会社に入社。数多くの国内外ITベンダー・製品を担当し、関係構築から商品・サービスの企画・開発、推進および新規ベンダーとのビジネスの立ち上げなど、ビジネス開発業務に従事。
目次
近年、量子コンピュータの研究開発が急速に進んでいます。その可能性は新たな技術革新への期待を集める一方で、現在の情報セキュリティを支える暗号技術への影響も懸念されています。
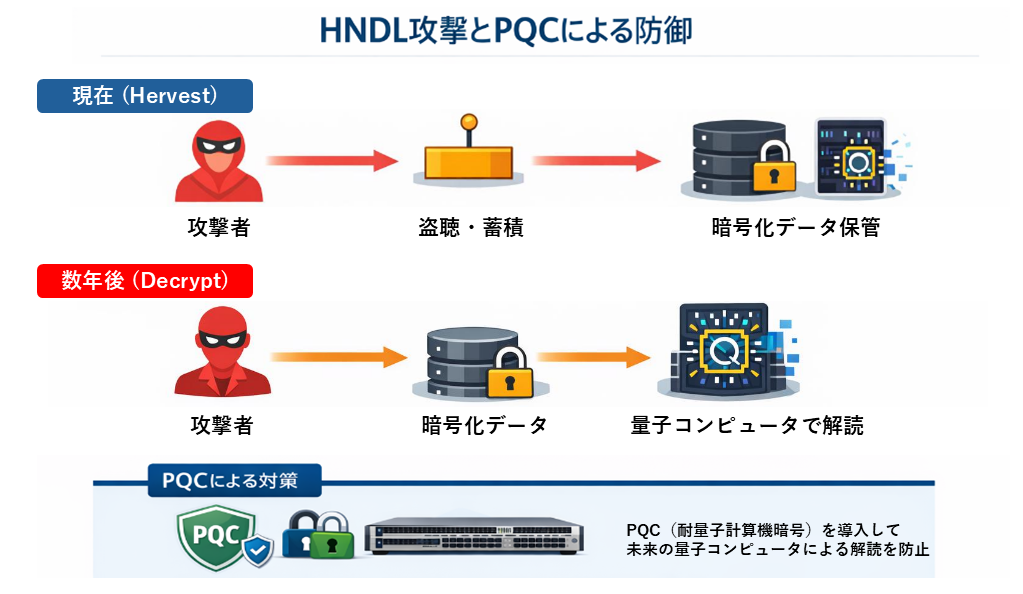
特に注目されているのが、「Harvest Now, Decrypt Later(今盗んで後で解く)」と呼ばれる攻撃シナリオです。これは、現在は解読できない暗号化データを収集・保存し、将来、量子コンピュータの性能向上によって解読するという考え方です。
量子コンピュータの本格普及はまだ先の話と考えられていますが、長期間保護が必要な情報を扱う企業や組織にとっては、今から将来を見据えた検討が求められています。
「今盗んで後で解く」攻撃とは
現在のインターネット通信では、公開鍵暗号をはじめとするさまざまな暗号技術が利用されています。
これらの多くは、従来のコンピュータでは解読が極めて困難であることを前提として設計されています。しかし、量子コンピュータが実用レベルに到達した場合、一部の暗号方式については安全性が大きく変化する可能性が指摘されています。
そこで懸念されているのが、「今盗んで後で解く」攻撃です。
攻撃者は、現時点では解読できない通信データを取得し、長期間保管しておくことができます。そして将来、十分な計算能力を持つ環境が利用可能になった際に、そのデータを解析するというシナリオです。
そのため、研究開発データ、知的財産、重要インフラ関連情報、顧客情報など、10年後も価値を持つ情報を扱う組織にとっては、将来の脅威ではなく現在から考慮すべきリスクとして認識され始めています。
注目を集める「耐量子暗号(PQC)」
こうした背景から、量子コンピュータによる攻撃に対しても安全性を維持すると期待される「耐量子暗号(Post-Quantum Cryptography:PQC)」への関心が高まっています。
PQCは、量子コンピュータを前提とした新しい暗号技術であり、現在世界各国で標準化や実装に向けた取り組みが進められています。
ただし、すべての企業が直ちに全面移行しなければならない状況ではありません。重要なのは、自社のシステムや情報資産がどの程度長期間保護を必要とするのかを把握し、将来的な移行を見据えた準備を始めることです。
【図解 1:HNDL攻撃とPQCによる防御】
国内外で進むガイドライン整備
耐量子暗号への移行は、もはや一部の研究分野だけの話ではありません。
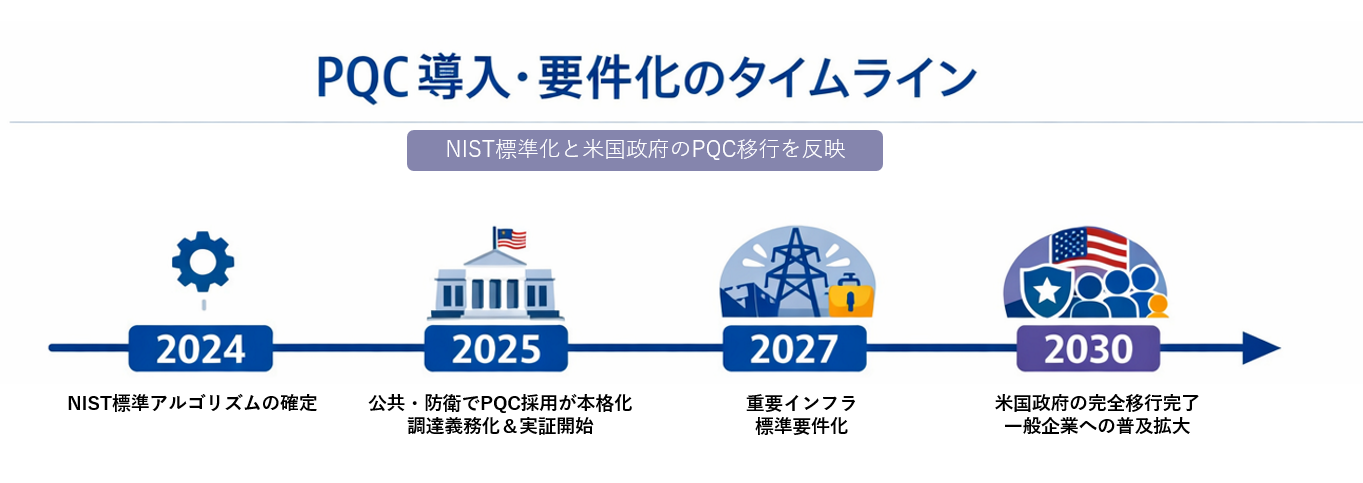
海外では政府機関を中心に移行計画や標準化活動が進められており、将来的な適用を前提とした方針が示されています。
日本国内においても、政府機関や重要インフラ分野を中心に、耐量子暗号への対応を見据えた検討が進められています。今後、調達要件やセキュリティ要件の中で、PQC対応や将来的な対応可能性が求められるケースが増えていく可能性があります。
特に金融、公共、エネルギー、通信、製造といった社会基盤を支える分野では、将来の暗号移行を見据えたシステム設計の重要性が高まることが予想されます。
【図解 2:PQC導入・要件化のタイムライン】
参考リンク:
内閣官房 国家サイバー統括室(NCO)
政府機関等における耐量子計算機暗号(PQC)利用に関する関係府省庁連絡会議
経済産業省
耐量子計算機暗号(PQC)への移行に向けた検討タスクフォース
ネットワーク基盤は長い視点で考える時代へ
ネットワーク機器やセキュリティ機器は、一度導入すると5年から10年、場合によってはそれ以上利用されることがあります。
そのため、現在導入する機器が将来のセキュリティ要件にどこまで対応できるかは重要な観点になりつつあります。
もちろん、現時点でPQC対応のみを理由に機器更改を行う必要はありません。しかし、新規導入や更改のタイミングでは、
- 将来的な暗号方式の変更へ柔軟に対応できるか
- ソフトウェアアップデートによる機能拡張が可能か
- 長期的なセキュリティロードマップが提示されているか
- PQC対応や関連技術への拡張性が考慮されているか
といった観点も評価項目の一つとして確認しておくとよいでしょう。
今後は、単に通信性能やコストだけでなく、「将来の暗号移行にどれだけ備えられるか」という視点も、ネットワーク基盤選定における要素の一つになっていくと考えられます。
まとめ
量子コンピュータの実用化時期を正確に予測することは容易ではありません。しかし、「今盗んで後で解く」攻撃が示すように、長期間保護が必要な情報については、すでに将来のリスクへの備えを考え始める必要があります。
国内外では耐量子暗号への移行に向けた検討やガイドライン整備が進みつつあり、今後は企業のITインフラやネットワーク基盤にもその影響が及んでいく可能性があります。
そのため、次回のシステム更改やネットワーク更新の際には、将来の暗号技術の変化を見据え、PQC対応を含む将来拡張性やセキュリティロードマップを確認しておくことが重要です。
量子時代への備えは、未来のためだけではありません。企業が長期的な視点で情報資産を守るための取り組みとして、今から少しずつ検討を始める価値があるテーマと言えるでしょう。
※本記事の内容は執筆者個人の見解であり、所属する組織の見解を代表するものではありません。
組織・製品等の名称は執筆時点のものです。