本記事は「導入して終わりにしないファイアウォール運用」シリーズの第3回です。
第1回では運用の属人化、第2回では監視と障害時の初動対応を取り上げました。
最終回となる今回は、ファイアウォールの脆弱性情報を継続的に確認し、必要な対応やバージョンアップを計画的に進めるための考え方をご紹介します。
- ライター:小島 曜
- ネットワンシステムズに2018年中途入社。金融市場向けのプリセールス/ポストセールスエンジニア、プロジェクトマネージャーを経験。
現在は自社クラウドを中心に、クラウド接続サービス、セキュリティ運用サービス、DaaSなどの拡販・提案支援を担当。
提案現場の気付きを分かりやすく発信することにも挑戦中。
目次
脆弱性情報は公開されてからが運用の始まり
ファイアウォールは、インターネット接続や拠点間通信など、企業ネットワークの重要な経路を支える機器です。
そのため、新たな脆弱性情報が公開された際には、自社で利用している機器やファームウェアが影響を受けるのかを確認し、必要に応じて対応方針を検討する必要があります。
ただし、脆弱性情報を見つけることだけが対応ではありません。
実際の運用では、対象機器の把握、利用バージョンとの照合、影響範囲の確認、回避策の有無、バージョンアップの必要性など、複数の確認が求められます。
つまり、脆弱性情報は「確認して終わり」ではなく、自社環境への影響を判断し、次の対応につなげることが重要です。
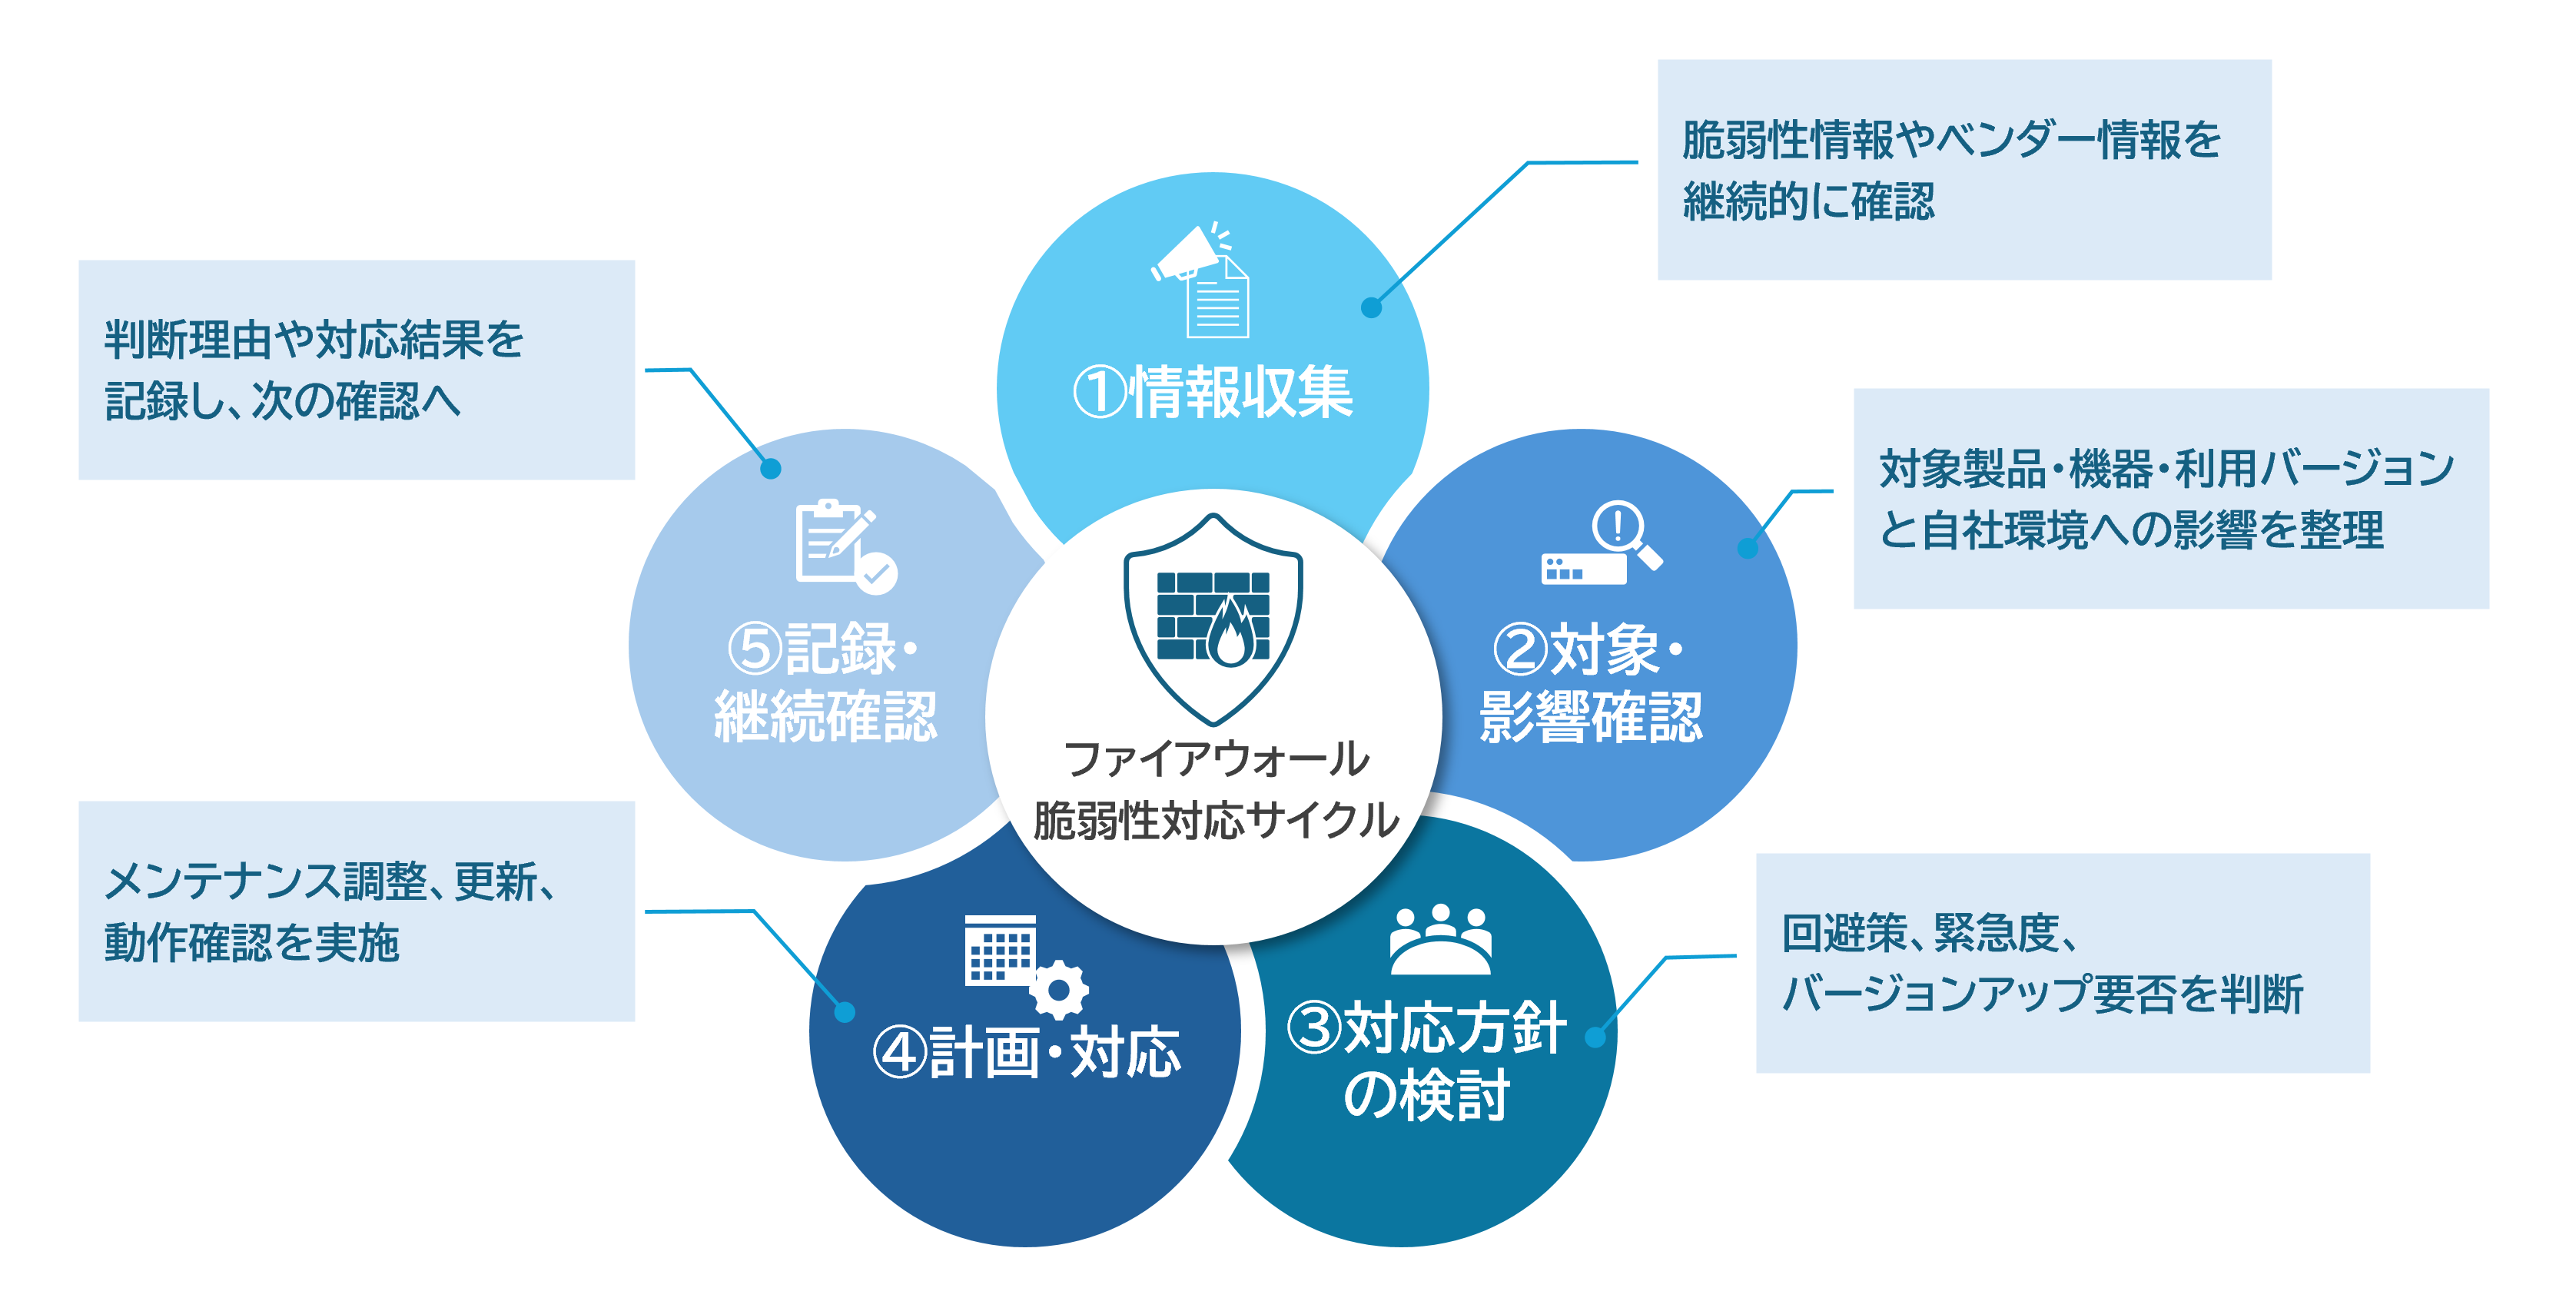
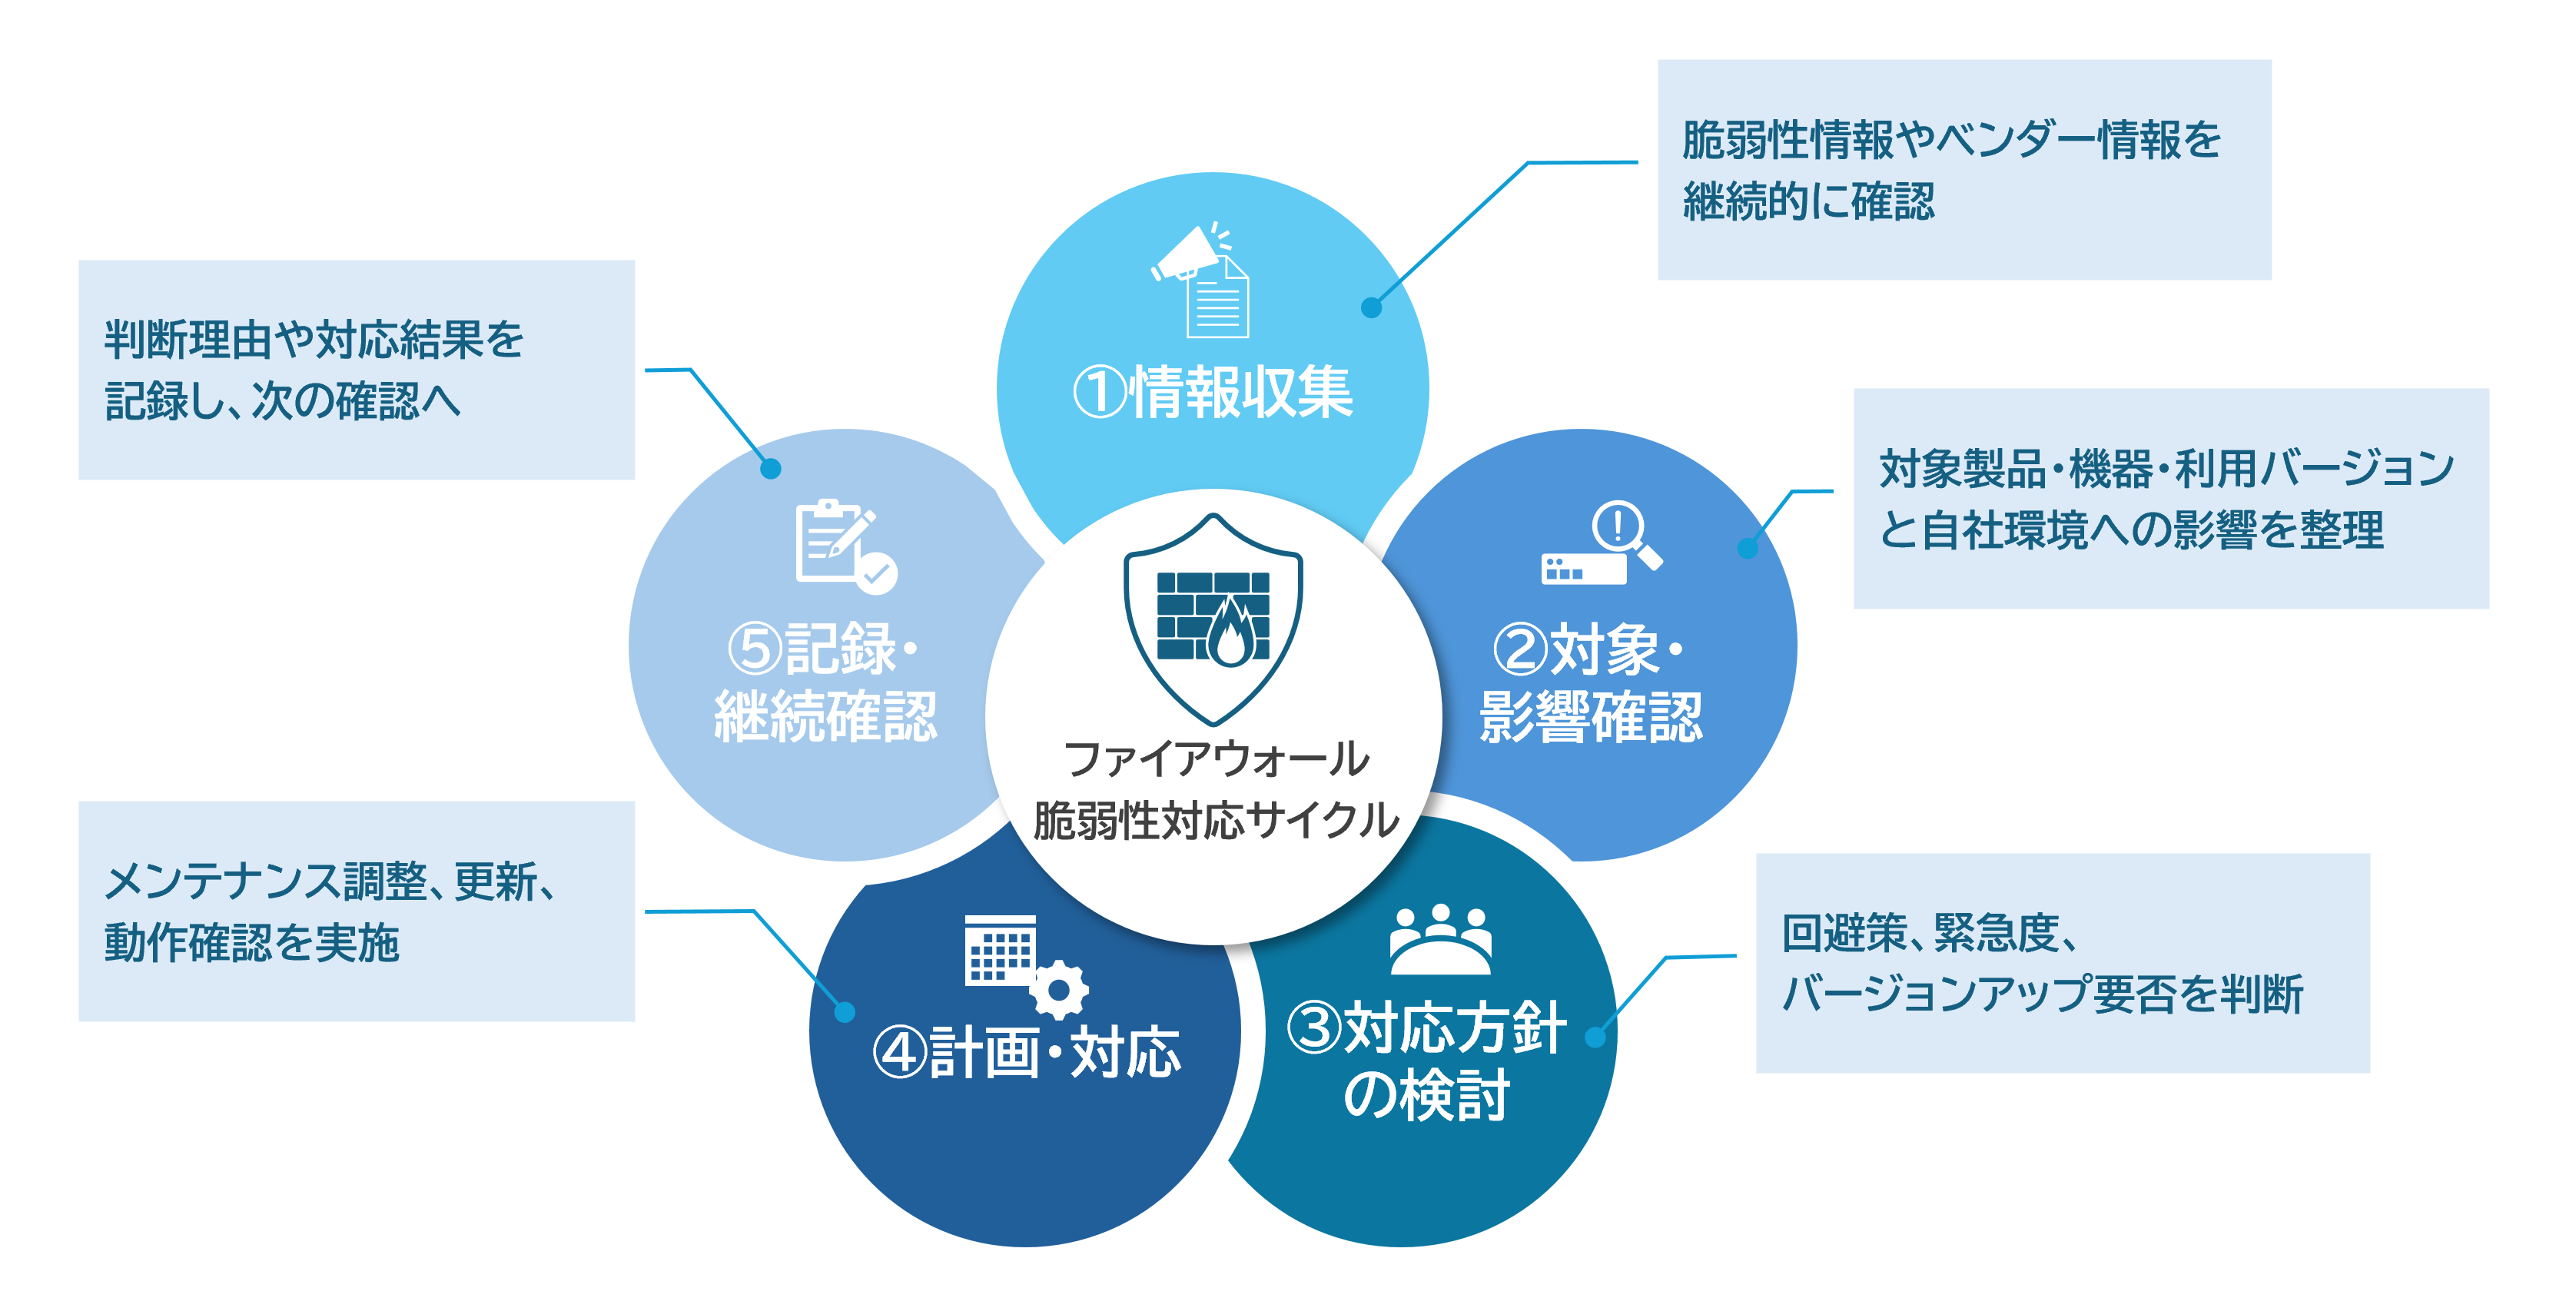
図:脆弱性情報の収集から影響確認、対応、記録までを継続する運用サイクル
脆弱性対応が後回しになりやすい理由
脆弱性対応の重要性を理解していても、日々の運用の中で後回しになることがあります。
理由の一つは、公開される情報の中から、自社環境に関係するものを継続的に見つける必要があるためです。
製品やバージョン、利用している機能によって影響の有無が異なるため、情報を受け取るだけでは判断できません。
また、影響があると分かっても、すぐにバージョンアップできるとは限りません。
業務影響の確認、メンテナンス時間の確保、関係部門との調整、設定や機能の互換性確認などが必要になるためです。
公開される脆弱性情報は、深刻度や悪用状況、回避策の有無などがそれぞれ異なります。
すべてを同じ優先度で扱うのではなく、自社の利用状況と照らし合わせながら、対応の優先順位を付けることも欠かせません。
このように、情報収集から対応完了までには複数の工程があります。
担当者の経験や個別判断に依存していると、緊急度の判断や関係者への共有が遅れ、結果として対応が先送りされやすくなります。
バージョンアップは「最新版にする」だけではない
ファームウェアのバージョンアップでは、「常に最新版にすればよい」とは限りません。
新しいバージョンには脆弱性の修正や機能改善が含まれる一方で、既存機能への影響や設定互換性、周辺機器との組み合わせなどを確認する必要があります。
そのため、バージョンアップを検討する際は、以下のような観点を整理することが重要です。
- 現在利用している機器とファームウェアのバージョン
- 対象となる脆弱性と自社環境への影響
- 修正版や推奨バージョンの有無
- 利用機能や既存設定への影響
- メンテナンス時間と停止可能時間
- 問題が発生した場合の切り戻し方法
- 実施後に確認する項目と体制
重要なのは、セキュリティ対策と安定稼働の両方を考慮して、適用するバージョンと実施時期を判断することです。
継続できる確認サイクルを作る
脆弱性対応を一時的な作業で終わらせないためには、継続的に確認できる仕組みが必要です。
まずは、管理対象となる機器、利用バージョン、設置場所、用途などを一覧化し、脆弱性情報と照合できる状態にします。
次に、誰が情報を確認し、影響の有無を判断し、どのように関係者へ共有するのかを決めます。
対応が必要な場合は、緊急度、回避策、バージョンアップの要否、実施時期を整理し、対応状況を記録します。
たとえば、以下のような流れです。
- 脆弱性情報を収集する
- 対象機器と利用バージョンを確認する
- 自社環境への影響を整理する
- 回避策や対応方針を検討する
- 必要に応じてバージョンアップを計画する
- 対応結果と判断理由を記録する
この流れを定期的に回すことで、担当者の記憶だけに頼らず、組織として対応状況を把握しやすくなります。
外部サービスを活用する際の考え方
脆弱性情報を継続的に確認し、対象機器と照合する作業には、一定の時間と専門知識が必要です。
複数拠点や複数機器を管理している場合は、情報収集やバージョン管理の負荷も高くなります。
そのため、脆弱性情報の確認や管理ツールの提供など、標準化しやすい部分に外部サービスを活用することも選択肢の一つです。
一方で、実際のバージョンアップを行うかどうかは、業務影響、利用機能、メンテナンス計画などを踏まえた判断が必要です。
外部サービスを利用する場合も、情報提供、影響確認、対応方針の検討、実作業のうち、どこまでがサービス範囲なのかを事前に確認しておくことが重要です。
自社で判断すべきことと、外部の知見を活用できることを切り分けることで、無理なく継続できる運用体制につながります。
まとめ
ファイアウォールの脆弱性対応では、情報を受け取るだけでなく、自社環境への影響を確認し、必要な対応へつなげることが重要です。
また、バージョンアップは最新版を適用すること自体が目的ではありません。
セキュリティ対策と安定稼働のバランスを考え、対象バージョン、実施時期、影響範囲、切り戻し方法まで含めて計画する必要があります。
脆弱性情報の収集、影響確認、対応判断、履歴管理を継続的なサイクルとして整えることで、対応の属人化や先送りを防ぎやすくなります。
ネットワンシステムズが提供する「netone Managed Distributed SASE ファイアウォール運用管理サービス」では、Fortinet社ファイアウォールを対象に、脆弱性情報の定期確認やクラウド管理ツールの提供などを通じて、お客様の運用負荷軽減を支援します。
ファイアウォールを導入して終わりにせず、監視、障害対応、脆弱性対応、バージョン管理までを継続的な運用として見直すことが、安定したネットワークとセキュリティの維持につながります。
※本記事の内容は執筆者個人の見解であり、所属する組織の見解を代表するものではありません。
組織・製品等の名称は執筆時点のものです。