本記事は「導入して終わりにしないファイアウォール運用」シリーズの第2回です。
前回は、ファイアウォール運用の属人化を防ぐために、管理対象や対応範囲を整理し、特定担当者に依存しない運用体制を作る重要性をご紹介しました。
今回は、日々の運用で重要となる「監視」と「障害時の初動対応」に焦点を当て、死活監視だけでは見えにくい運用上の課題についてご紹介します。
- ライター:小島 曜
- ネットワンシステムズに2018年中途入社。金融市場向けのプリセールス/ポストセールスエンジニア、プロジェクトマネージャーを経験。
現在は自社クラウドを中心に、クラウド接続サービス、セキュリティ運用サービス、DaaSなどの拡販・提案支援を担当。
提案現場の気付きを分かりやすく発信することにも挑戦中。
目次
ファイアウォール監視で見落とされがちなこと
ファイアウォール監視というと、まず思い浮かぶのは「機器が正常に動いているか」を確認する死活監視ではないでしょうか。
もちろん、機器の停止や通信不可を早期に検知することは重要です。
しかし、ファイアウォールの運用では、監視によって障害を検知した後に、誰が何を確認し、どこまで切り分けるのかが非常に重要になります。
たとえば、アラートを検知したとしても、その通知を誰が受けるのか、どの手順で状況を確認するのか、ファイアウォール以外の原因をどこまで確認するのかが決まっていなければ、初動対応に時間がかかってしまいます。
監視は「検知して終わり」ではありません。
検知した情報を、次の対応につなげるための運用設計が必要です。
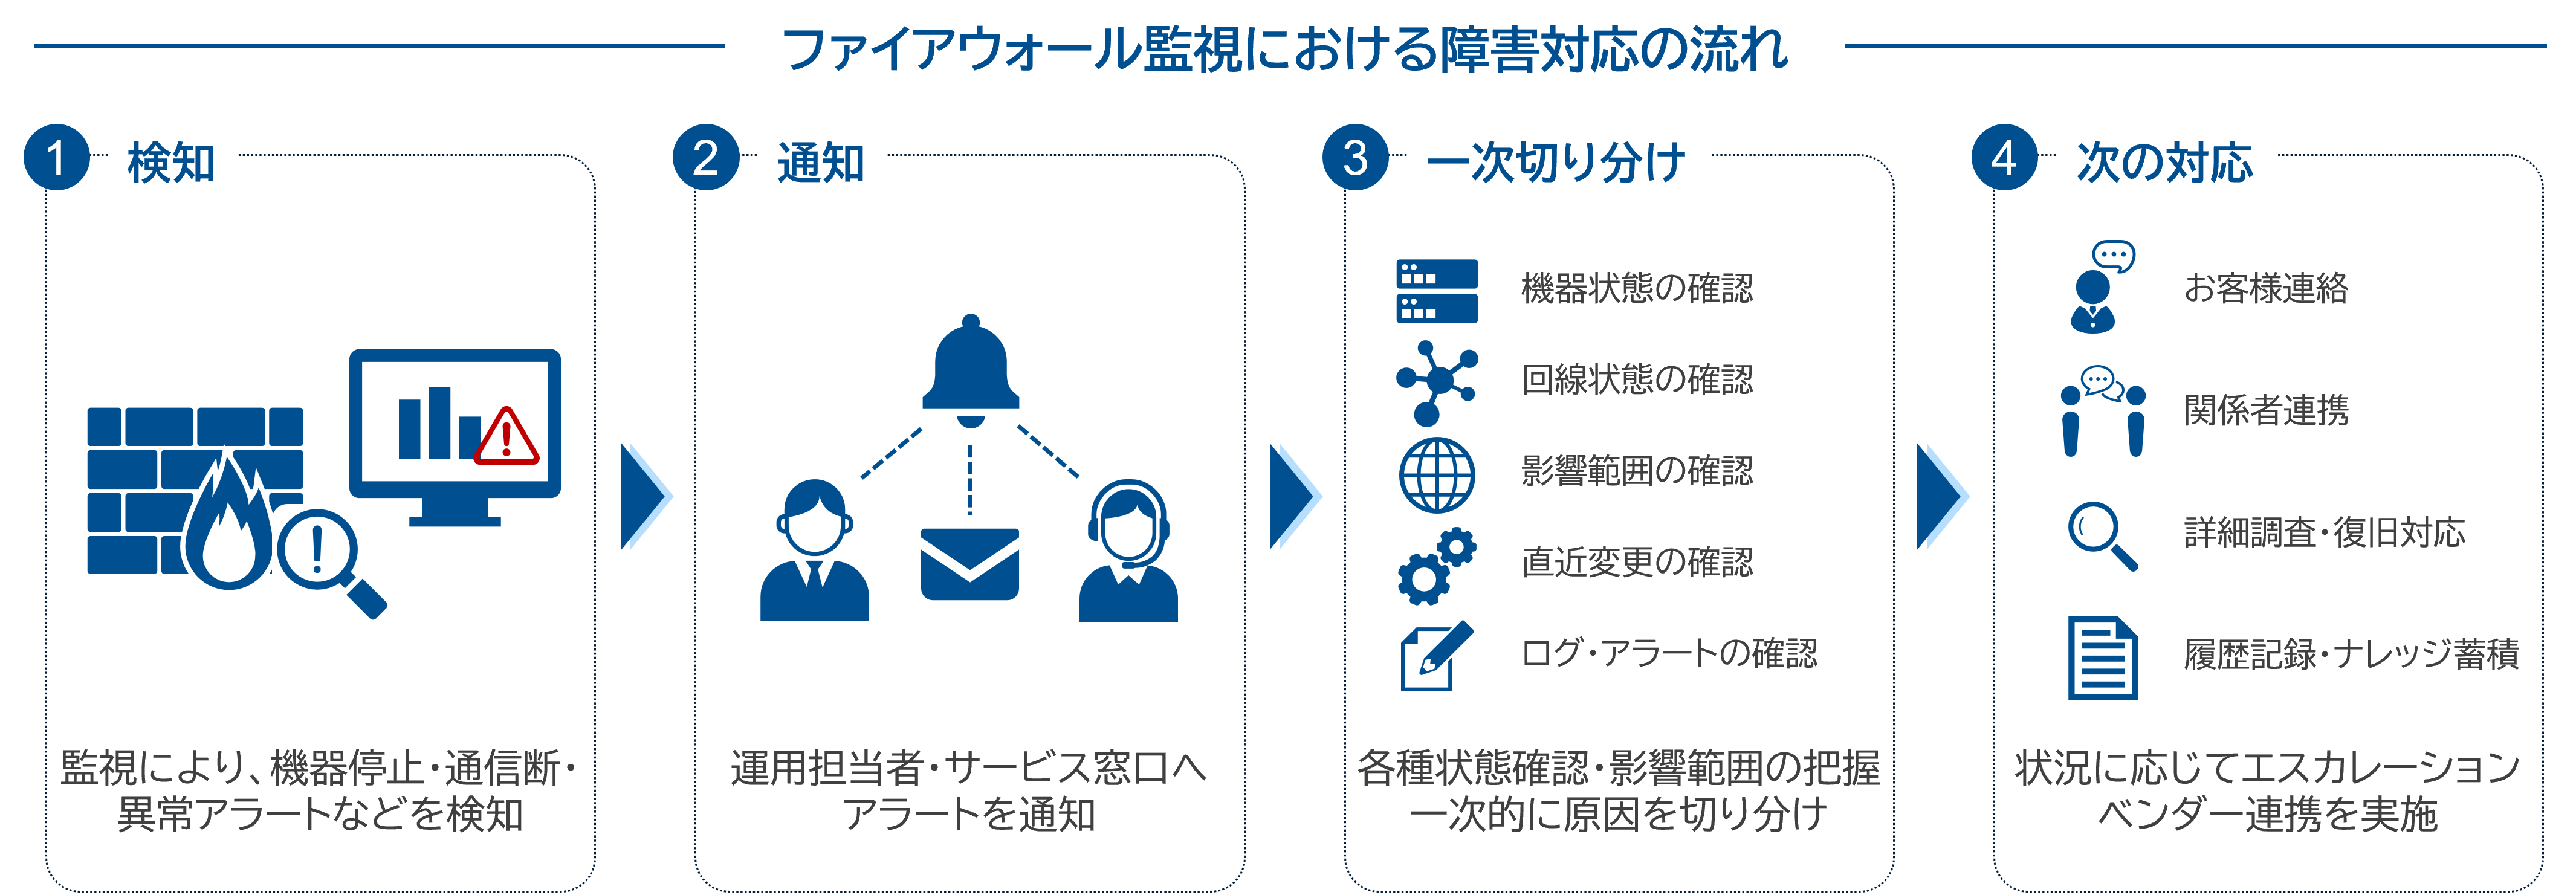
図:ファイアウォール監視における障害対応の流れのイメージ
死活監視だけでは分からない障害の影響
ファイアウォールは、企業ネットワークのさまざまな通信経路に関係しています。
インターネット接続、拠点間接続、クラウド接続、リモートアクセスなど、利用シーンは多岐にわたります。
そのため、障害が発生した場合でも、原因がファイアウォール単体にあるとは限りません。
回線、クラウドサービス、端末、認証基盤、アプリケーションなど、複数の要素が関係している可能性があります。
死活監視によって機器の状態を確認できたとしても、実際にお客様業務へどの程度影響しているのか、どの通信が使えないのか、どこまでが正常に動作しているのかまでは分からないことがあります。
よって、障害時には機器の稼働状態だけでなく、影響範囲を把握するための確認観点をあらかじめ整理しておくことが重要です。
障害時に重要なのは"検知後の動き"
障害対応では、アラートを早く検知することも重要ですが、それ以上に重要なのが検知後の動きです。
具体的には、以下のような流れを整理しておく必要があります。
- 誰がアラートを受け取るのか
- どの機器や通信を最初に確認するのか
- 正常時との違いをどのように確認するのか
- お客様側へどのタイミングで連絡するのか
- 切り分け結果をどこに記録するのか
- 次の対応者へどのように引き継ぐのか
これらが整理されていない場合、障害が発生するたびに対応が個別判断になりやすくなります。
結果として、同じような障害であっても、担当者によって確認手順や報告内容が変わってしまうことがあります。
前回の記事で取り上げた属人化は、障害対応の場面でも発生しやすい課題です。
だからこそ、監視とあわせて、障害時の初動対応を標準化しておくことが重要です。
一次切り分けで確認すべきポイント
障害時の一次切り分けでは、まず「どこまで正常で、どこから異常なのか」を確認することが重要です。
たとえば、以下のような観点が考えられます。
- ファイアウォール機器は稼働しているか
- インターフェースや回線状態に異常はないか
- 特定の通信だけが影響を受けているのか
- 複数拠点で同じ事象が発生しているのか
- 直近で設定変更やメンテナンスがあったか
- ログやアラートに通常時と異なる傾向があるか
これらを確認することで、ファイアウォール起因の可能性が高いのか、回線やクラウド、アプリケーション側を確認すべきなのかを判断しやすくなります。
もちろん、一次切り分けだけですべての原因を特定できるわけではありません。
しかし、初動で確認すべきポイントが整理されていれば、関係者への連携や次の調査依頼をスムーズに進めやすくなります。
監視と運用体制をセットで考える
ファイアウォール監視は、単に監視ツールを導入すれば完了するものではありません。
重要なのは、監視によって得られた情報を、実際の運用にどう活かすかです。
アラートを受け取る体制、初動確認の手順、問い合わせ窓口、対応履歴の管理、関係者への連絡方法などを含めて設計することで、監視は運用の中で効果を発揮します。
一方で、24時間365日の監視体制や障害時の一次対応を、すべて自社だけで継続することは簡単ではありません。
担当者の負荷や夜間・休日対応、専門知識の維持など、運用上の課題も発生します。
そのため、自社で対応すべき範囲と、外部サービスを活用できる範囲を切り分けることも有効です。
機器の稼働監視や障害通知、一次切り分け支援などを外部サービスとして活用することで、担当者の負荷を抑えながら、安定した運用体制を作りやすくなります。
まとめ
ファイアウォール監視では、障害を検知すること自体も重要ですが、検知後にどのように状況を確認し、次の対応につなげるかをあわせて考えることが大切です。
死活監視だけでなく、運用体制や役割分担も含めて整理しておくことで、より安定したネットワーク運用につながります。
ネットワンシステムズでは、Fortinet社ファイアウォールの運用を検討されるお客様向けに、「netone Managed Distributed SASE ファイアウォール運用管理サービス」を提供しています。
ファイアウォール運用の見直しや、監視・管理の進め方を検討する際の選択肢の一つとしてご検討いただけます。
詳細はサービスページをご覧いただくか、お気軽にお問い合わせください。
次回は、ファイアウォールの脆弱性対応とバージョンアップ管理をテーマに、継続的なセキュリティ運用の考え方についてご紹介します。
※本記事の内容は執筆者個人の見解であり、所属する組織の見解を代表するものではありません。
組織・製品等の名称は執筆時点のものです。