本記事は「導入して終わりにしないファイアウォール運用」シリーズの第1回です。
今回はファイアウォール運用の属人化をテーマに、安定した運用体制を継続するために見直したいポイントをご紹介します。
企業ネットワークにおいて、ファイアウォールは外部との境界を守る重要なセキュリティ機器です。
インターネット接続、拠点間接続、リモートアクセス、クラウド接続など、さまざまな通信の出入口に配置され、企業活動を支える基盤として利用されています。
一方でファイアウォールは「導入して終わり」の機器ではありません。
日々の運用では、通信許可ポリシーの追加・変更、障害発生時の切り分け、ログ確認、脆弱性情報の確認、ファームウェアのバージョン管理など、継続的な対応が必要になります。
特に近年のファイアウォールは、多機能で柔軟な運用ができる反面、設定や運用ルールを適切に管理し続けることが重要です。
しかし実際には、これらの運用が特定の担当者に依存してしまい、属人化しているケースも少なくありません。
今回は、ファイアウォール運用がなぜ属人化しやすいのか、そのリスクと見直しのポイントについてご紹介します。
- ライター:小島 曜
- ネットワンシステムズに2018年中途入社。金融市場向けのプリセールス/ポストセールスエンジニア、プロジェクトマネージャーを経験。
現在は自社クラウドを中心に、クラウド接続サービス、セキュリティ運用サービス、DaaSなどの拡販・提案支援を担当。
提案現場の気付きを分かりやすく発信することにも挑戦中。
目次
ファイアウォール運用が属人化しやすい理由
ファイアウォール運用が属人化しやすい理由の一つは、設定内容や運用判断に、過去の経緯や現場ごとの事情が強く反映されるためです。
たとえば通信許可ルールが設定されている場合でも、「どのシステムのために追加したのか」「一時的な設定なのか、恒久的な設定なのか」「削除してよいルールなのか」といった背景情報が、設定画面だけでは分からないことがあります。
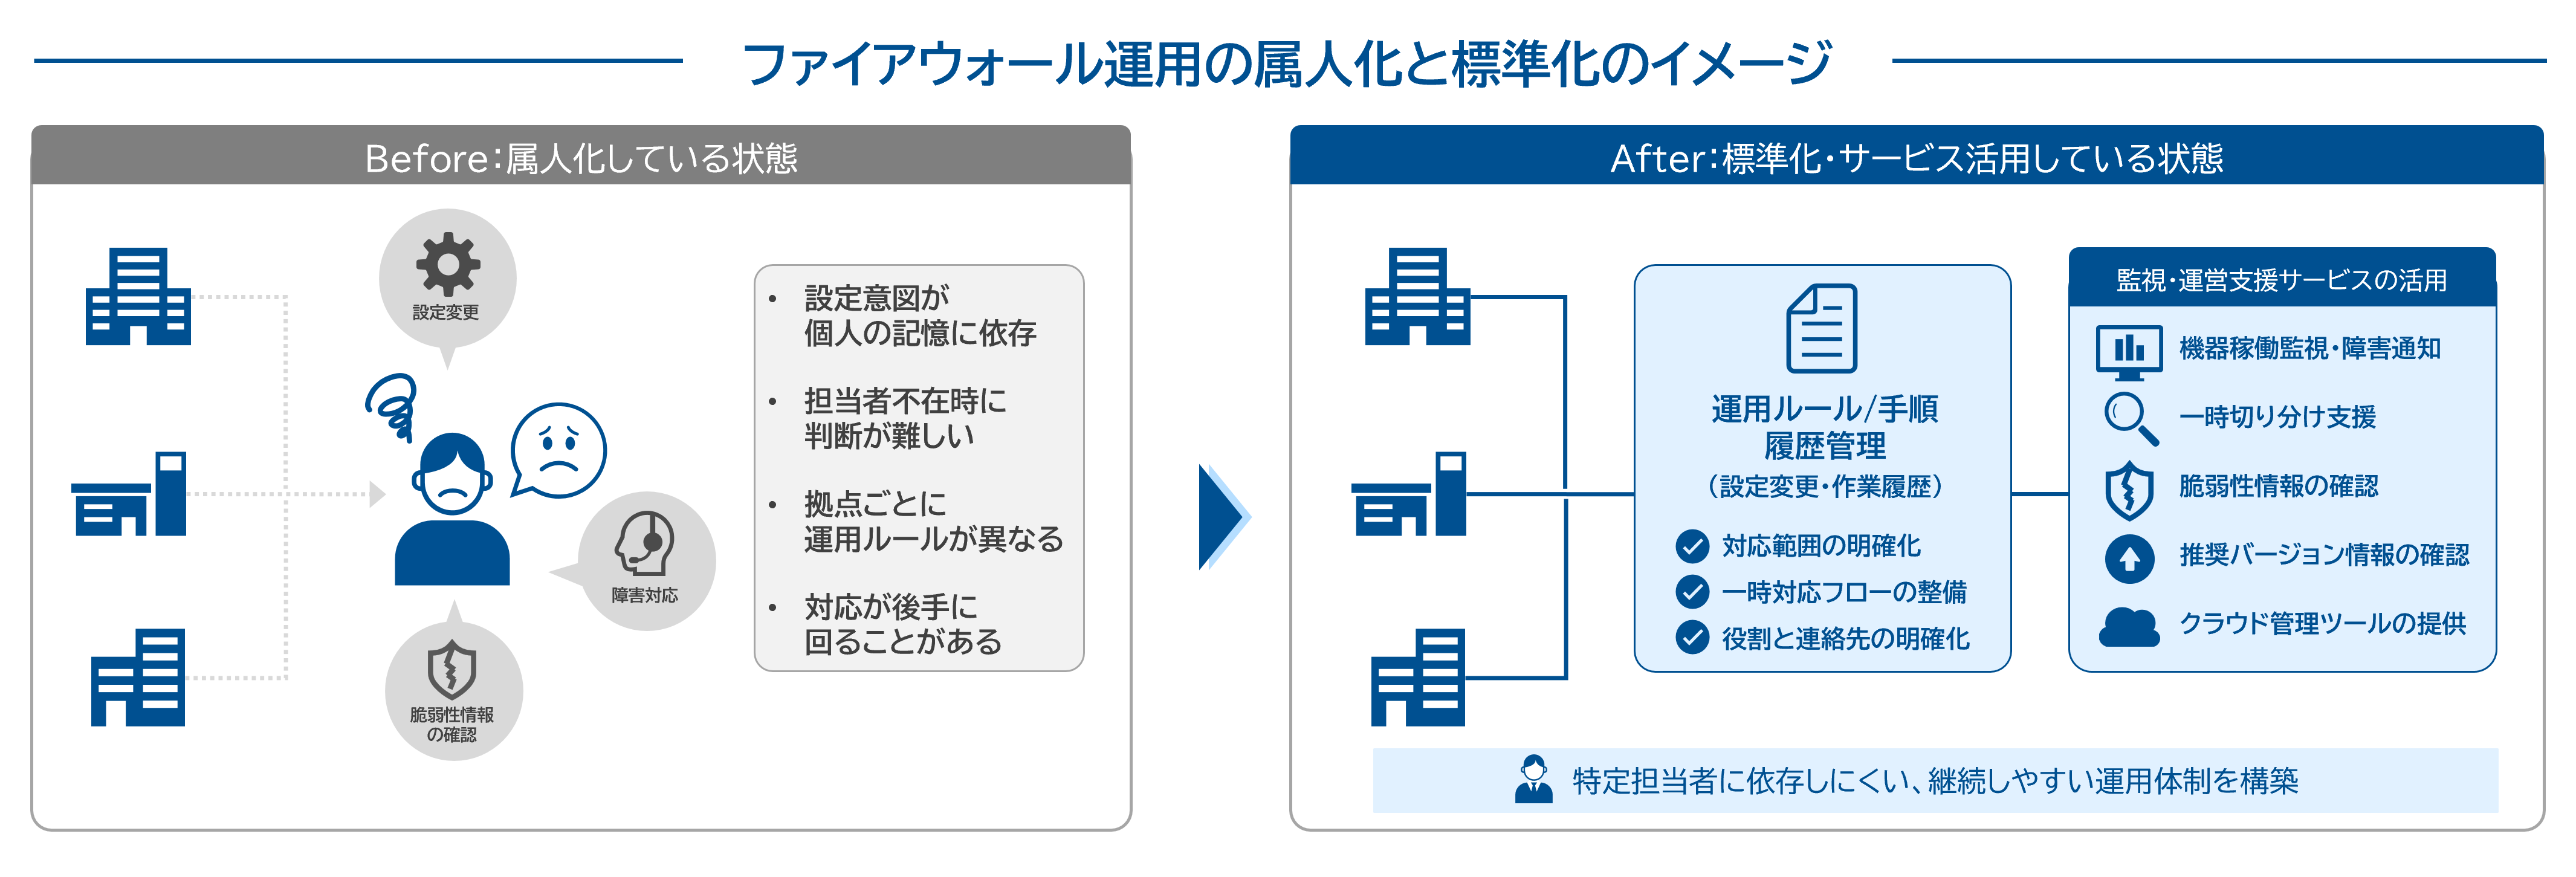
こうした情報が担当者の記憶や個人のメモに依存していると、担当者が不在のときや異動・退職したときに、運用判断が難しくなります。
また、拠点ごとに異なる設定や運用ルールが存在している場合、さらに管理は複雑になります。
同じファイアウォールを利用していても、拠点ごとに設定方針、命名規則、ログの見方、障害時の連絡経路が異なっていると、全体を横断して管理することが難しくなります。
その結果、設定変更のたびに過去経緯を確認する時間がかかったり、障害時に「この拠点は誰が詳しいのか」を探すところから始まったりすることがあります。
図:ファイアウォール運用の属人化と標準化のイメージ
属人化が引き起こす運用上のリスク
ファイアウォール運用の属人化は、単に「担当者に負荷が集中する」という問題だけではありません。
ビジネス継続性やセキュリティ維持の観点でも、いくつかのリスクにつながります。
1つ目は、障害対応の初動が遅れるリスクです。
通信断や遅延が発生した際、ファイアウォールが原因なのか、回線なのか、クラウドなのか、アプリケーションなのかを切り分ける必要があります。
しかし、確認手順や見るべきログが担当者に依存していると、担当者不在時に初動対応が遅れてしまう可能性があります。
2つ目は、設定変更時のミスや確認漏れです。
ファイアウォールのポリシー変更は、業務通信に直接影響する作業です。
既存ルールとの関係や影響範囲を十分に確認しないまま変更すると、想定外の通信遮断や、逆に不要な通信許可が残ってしまう可能性があります。
3つ目は、脆弱性対応やバージョン管理の遅れです。
ファイアウォールはインターネットに接する機器であることも多く、脆弱性情報や推奨バージョンの確認は重要です。
しかし、日々の問い合わせ対応や設定変更に追われる中で、情報収集や対応判断が後回しになることがあります。
まずは"管理できる状態"にする
属人化を防ぐために重要なのは、ファイアウォール運用を「管理できる状態」にすることです。
そのためには、まず運用の前提を整理する必要があります。
たとえば、以下のような観点です。
・管理対象の機器はどれか
・各機器の役割は何か
・誰が設定変更を判断するのか
・障害時の一次対応は誰が行うのか
・問い合わせ窓口はどこか
・脆弱性情報は誰が確認するのか
・バージョンアップ判断はどのように行うのか
・作業履歴や設定変更履歴はどこに残すのか
これらが明確になっていない場合、運用はどうしても人に依存しやすくなります。
反対に管理対象、対応範囲、判断基準、記録方法が整理されていれば、特定担当者だけに依存しない運用に近づけることができます。
すべてを一度に整備する必要はありません。
まずは「どの機器を、誰が、どの範囲で見ているのか」を棚卸しするだけでも、運用改善の第一歩になります。
標準化できる部分と、専門家に任せる部分を分ける
ファイアウォール運用では、自社で持つべき業務と、外部サービスを活用できる業務を分けて考えることも重要です。
たとえば、業務要件に関わる通信許可の判断や、社内システムの優先度判断は、お客様自身で把握している必要があります。
一方で、機器の稼働監視、脆弱性情報の収集、推奨バージョンの確認、障害時の一次切り分け支援などは、外部サービスを活用することで運用負荷を軽減できる領域です。
すべてを自社で抱え込もうとすると、担当者の負荷が高まり、結果として対応が後手に回ることがあります。
特に複数拠点や複数機器を管理している環境では、日常的な監視や情報収集を標準化するだけでも、運用の見通しは大きく変わります。
ファイアウォール運用では、「自分たちで対応すべきこと」と「サービスとして任せられること」を整理し、無理なく継続できる体制を作ることが大切です。
まとめ
ファイアウォールは、企業ネットワークを守る重要な機器である一方、導入後の運用負荷が見落とされがちな領域です。
設定変更、障害対応、問い合わせ対応、脆弱性情報の確認、バージョン管理などを特定担当者の経験や記憶に頼っていると、運用の属人化が進み、対応品質のばらつきや引き継ぎリスクにつながります。
属人化を防ぐためには、まず管理対象や対応範囲を整理し、運用を「管理できる状態」にすることが重要です。
そのうえで、自社で持つべき判断と、外部サービスを活用できる運用業務を切り分けることで、継続しやすい運用体制を作ることができます。
ネットワンシステムズが提供する「netone Managed Distributed SASE ファイアウォール運用管理サービス」では、Fortinet社ファイアウォールを対象に、機器稼働監視、脆弱性情報の確認、クラウド管理ツールの提供などを通じて、お客様のファイアウォール運用負荷の軽減を支援します。
ファイアウォール運用を特定担当者だけに依存させず、安定したネットワーク運用を継続するために、運用体制の見直しを検討してみてはいかがでしょうか。
次回は、ファイアウォール監視をテーマに、「死活監視だけで十分か?」という観点から、障害の早期把握と一次切り分けの重要性についてご紹介します。
※本記事の内容は執筆者個人の見解であり、所属する組織の見解を代表するものではありません。
組織・製品等の名称は執筆時点のものです。