はじめに
昨今の自治体においては、住民情報を適切に保護しながら、職員が効率的に業務を行える環境を整備することが求められています。
自治体IT担当者の中には、「クラウド活用を進めたいが情報漏えいリスクへの対応に悩んでいる」「複数端末の運用負荷を見直したい」「セキュリティを確保しながら職員の利便性も高めたい」といった課題を感じている方も多いのではないでしょうか。
本記事では、愛媛県庁のβ´移行事例を交えながら、自治体を取り巻くIT環境の変化と新たなセキュリティリスクを整理するとともに、クラウド活用と情報漏洩対策、そして職員の利便性向上をどのように両立していくべきかについてご紹介します。
- ライター:石橋 遼一朗
- 主に自治体市場において、各政府省庁の動向調査をもとにした将来的に必要となるネットワークインフラ像の提案支援をはじめ、プリセールス活動やマーケティング、プロモーション施策を担当。教育委員会市場にも携わる。医薬品データ関連事業での経験を経て2021年ネットワンシステムズに入社。
目次
1. 自治体ネットワークを取り巻く環境の変化
従来、自治体の業務システムは、庁内のデータセンターやサーバーなど、自治体が管理するオンプレミス環境を中心に構成され、「マイナンバー利用事務系」「LGWAN接続系」「インターネット接続系」を分離する三層分離によって、重要な住民情報や行政情報を保護してきました。
一方で、近年は自治体を取り巻くIT環境が大きく変化しています。
業務システムのガバメントクラウドへの移行に加え、グループウェアやWeb会議、ファイル共有などのクラウドサービスの利用が拡大しています。また、職員が出張先や自宅から業務システムを利用する場面も増えており、行政サービスを支えるシステムやデータの配置先は多様化しています。
総務省の「地方公共団体における情報セキュリティポリシーに関するガイドライン」においても、クラウドサービスの利用を前提としたセキュリティ対策の重要性が示されています。各自治体には、自団体の環境や運用実態に応じて情報セキュリティポリシーを整備し、必要な対策を講じることが求められています。
(参照:地方公共団体における情報セキュリティポリシーに関するガイドライン(令和8年3月版)|総務省)
こうした環境変化の中で、従来のネットワーク構成や運用方法が現在の業務実態に適しているかを改めて見直すことが重要になっています。
自治体には、クラウドサービスの利便性を活かしながら、住民情報を適切に保護し、職員が効率的に業務を行える環境を整備することが求められています。
しかし、クラウドサービスの利用拡大は利便性を高める一方で、従来とは異なるセキュリティリスクへの対応も必要となります。
2. クラウド活用に伴って変化するセキュリティリスク
業務システムやデータのクラウド移行に伴い、自治体が向き合うセキュリティリスクも変化しています。
近年特に深刻化しているのがランサムウェア攻撃です。攻撃者は脆弱性の悪用に加え、フィッシングメールによる認証情報の窃取、委託先事業者を経由したサプライチェーン攻撃など、さまざまな手法で侵入を試みています。
さらに生成AIの普及により、自然な日本語による標的型メールの作成や攻撃の自動化が可能となり、攻撃は巧妙化しています。
こうしたリスクは決して民間企業だけの問題ではありません。
例えば、陸上自衛隊のUSBメモリ事案を受けて三重県が実施した調査では、庁内で確認されたUSBメモリのうち47個からマルウェアが検知されました。
(参考:三重県|県庁DX:USBメモリの庁内調査結果について)
また、札幌市では職員PCへの遠隔操作被害により、国民健康保険情報が漏えいした可能性も公表されています。
情報漏えいや業務停止が発生すると、住民への影響に加え、原因究明や復旧対応、庁内外への報告、再発防止策の策定などに多くの時間と労力を要します。
クラウド活用を進める自治体に重要なのは、「利用を制限すること」ではなく、「安全に利用できる環境を整備すること」です。
クラウド活用と情報保護を両立するためには、アクセス制御や端末管理、データ保護などを含めた総合的な対策が求められています。
3. 自治体に求められる新たな情報セキュリティの考え方
クラウド活用が進む中で、自治体に求められる情報セキュリティの考え方も変化しています。
これまで自治体のサイバーセキュリティ対策には、各団体の判断に委ねられる側面もありました。しかし、2024年(令和6年)の地方自治法改正により、情報セキュリティの確保が改めて位置付けられ、首長による方針策定や必要な措置が求められるようになりました。
(参考:地方自治法の一部を改正する法律(令和6年法律第53号)|総務省)
自治体は、住民基本台帳、税、福祉、保険、子育て支援など、住民生活に直結する情報を扱っています。サイバー攻撃による業務停止や情報漏えいが発生すれば、その影響は住民サービスにも及ぶため、適切な情報管理とセキュリティ対策が不可欠です。
総務省の「地方公共団体における情報セキュリティポリシーに関するガイドライン」では、クラウドサービスの利用拡大を見据えたネットワーク構成が示されています。従来の三層分離に加え、LGWAN接続系からクラウドサービスを利用しやすくする「α'(アルファダッシュ)モデル」や、主な業務環境をインターネット接続系に配置する「β'(ベータダッシュ)モデル」など、新たな選択肢も提示されています。
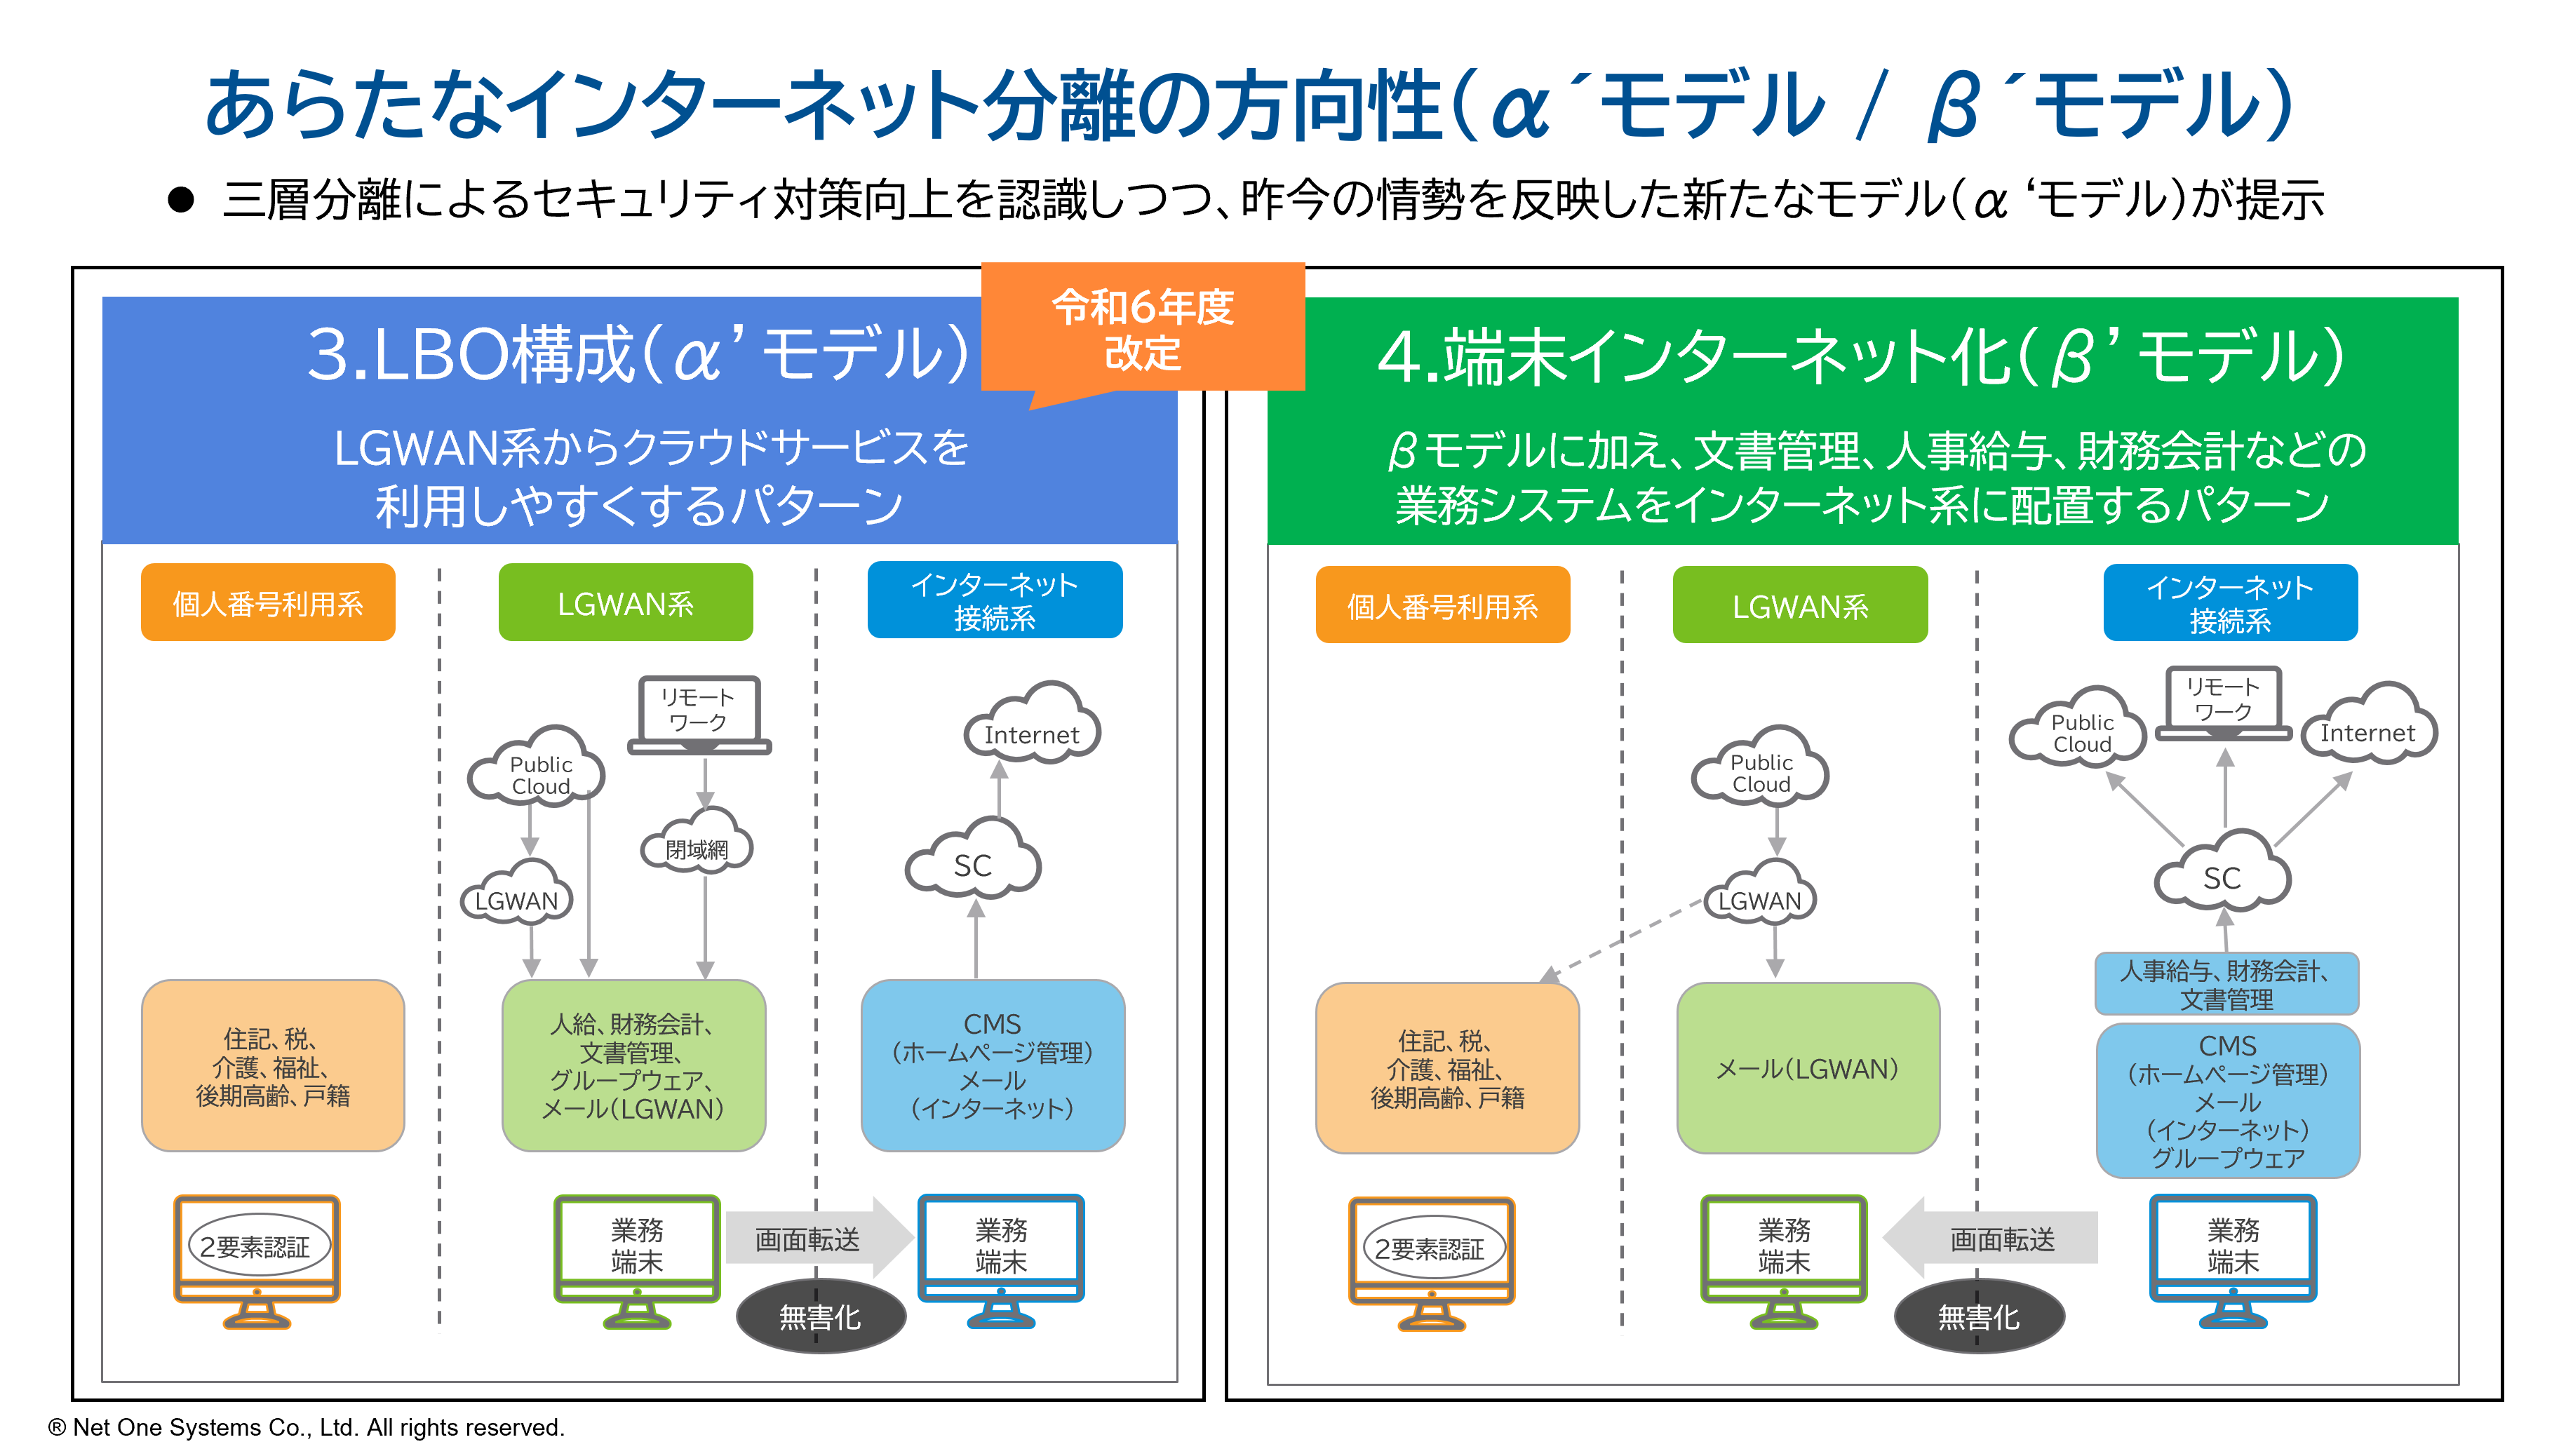
上の図のように複数のモデルが示されていますが、重要なのは「どのモデルを採用すべきか」ではありません。自治体ごとに、利用システムや更改時期、クラウド活用の進行状況、ネットワーク構成、職員数、運用体制、目指す業務環境は異なります。
そのため、ガイドラインのモデルをそのまま適用するのではなく、自団体の現状や将来像を踏まえ、適切なネットワーク基盤とセキュリティ対策を検討することが重要です。また、クラウド利用や働き方の変化に伴い、従来のネットワーク境界中心の対策に加え、利用者や端末の状態に応じてアクセスを制御する考え方への関心も高まっています。今後は、利用者、端末、データも含めた総合的な対策がより重要になると考えられます。
一方、情報漏えい対策を重視して複数端末の使い分けや煩雑な運用を職員に強いると、業務効率の低下や運用負荷の増加につながる可能性があります。
そのため、これからの自治体ネットワーク基盤には、防御力の強化だけでなく、次の3つをバランスよく実現する視点が重要だと弊社は考えています。
- 住民情報や行政情報を守る「セキュリティの確保」
- クラウドサービスを活用した「業務基盤の高度化」
- 職員が効率的に業務を行うための「利便性向上」
4. 先進自治体はどのような選択をしているのか~愛媛県庁の事例から見るクラウド活用と利便性向上~
こうした課題に対して、先進自治体ではどのような取り組みが進められているのでしょうか。一例として、愛媛県庁の事例をご紹介します。
愛媛県庁では従来、α'モデルを採用し、ローカルブレイクアウトで特定のクラウドサービスを利用できる環境を整備していました。しかし、さらなるクラウド活用の拡大や業務効率の向上を見据え、次期ネットワーク基盤ではゼロトラストの考え方を取り入れた新たなアーキテクチャを採用し、β'モデルへの移行を決定しています。
(参考:ネットワンシステムズ、SCSKセキュリティとともに、ゼロトラストセキュリティを全面採用した愛媛県庁の次期ネットワーク基盤を受注 | ネットワンシステムズ)
今回の見直しで愛媛県庁が目指しているのは、単なるネットワーク構成の変更ではありません。
- クラウドサービスの利用拡大
- 業務効率の向上
- 災害時の業務継続性向上(BCP対策)
- 強固なセキュリティの確保
- 端末1台化による運用負担の軽減
これらの自治体共通の課題を一体的に解決することを目指しています。
それでは、具体的にどのような取り組みを進めているのでしょうか。
SASEによる「場所を問わない」安全なアクセス環境の実現
愛媛県庁では、次期ネットワーク基盤の整備にあたり、クラウド利用を前提とした新たなネットワーク環境の構築を進めています。
クラウド利用の拡大や災害時の業務継続性確保を背景に、職員が場所を問わず安全に業務を行える環境が求められています。
こうした課題に対応するため、SASEを活用し、利用者や端末の状況に応じたアクセス制御やクラウドサービスの利用状況の可視化を実現することで、セキュリティの確保と利便性向上の両立を目指しています。
クラウド活用と情報漏えい対策の両立
クラウド利用が拡大する一方で、自治体が扱う住民情報や行政情報の保護は重要課題となっています。
愛媛県庁では、クラウド利用状況を把握・管理する仕組みや、機密情報の持ち出しを防止する仕組みを活用しながら、情報漏えい対策の強化を進めています。
従来は、リスクを回避するためにクラウド利用を制限する考え方もありました。しかし、業務のデジタル化が進む現在は、利用を制限するのではなく、安全に活用できる環境を整備することが求められています。
愛媛県庁の取り組みは、クラウドサービスの利便性を活かしながら、情報資産を適切に保護するための環境整備の一例といえるでしょう。
PC内の論理分離による端末1台化
もう一つの特徴は、PC内部で業務環境を論理的に分離し、1台の端末で複数の業務を利用できる環境です。
従来、愛媛県庁では、マイナンバー利用事務系、LGWAN接続系、インターネット接続系など、環境ごとに複数の端末や仮想デスクトップを使い分けていました。
こうした運用は高いセキュリティを確保できる一方、職員の操作負担や端末管理の複雑化が課題でした。そこで次期ネットワーク基盤では、PC内部で業務環境を論理的に分離する仕組みを採用し、1台の端末で複数の業務を安全に利用できる環境の実現を目指しています。
この取り組みにより、セキュリティを確保しながら職員の利便性向上や業務負担の軽減につなげることが期待されています。
愛媛県庁の事例は、次期ネットワーク基盤の更改を単なるインフラの更新として捉えるのではなく、将来の業務環境や働き方の変化を見据えた見直しの機会として活用している点に特徴があります。
自治体ごとにシステム環境や運用体制は異なりますが、クラウド活用の拡大を見据えながら、セキュリティの確保と業務効率向上をどのように両立していくかを考えるうえで、参考となる事例の一つといえるでしょう。
5. おわりに
自治体を取り巻くIT環境が変化する中、クラウド活用は今後さらに進むと考えられます。
一方で、情報漏えい対策やサイバー攻撃への対応など、自治体に求められるセキュリティ対策もこれまで以上に重要になっています。
こうした状況の中では、セキュリティ強化だけでなく、職員が効率的に業務を行える環境と、将来の業務変化にも柔軟に対応できる基盤を整備する視点が重要です。
自治体ごとにシステム環境や運用体制、抱えている課題は異なります。そのため、特定のモデルや製品の導入を目的とせず、自庁が目指す業務環境や将来像を踏まえながら、最適なネットワーク基盤やセキュリティ対策を検討していくことが必要です。
弊社は多くの自治体への支援を通じ、「セキュリティ対策」と「職員の利便性向上」は相反するものではなく、両立を目指すべきテーマであると考えています。
本記事が、今後のネットワーク基盤更改やクラウド活用の検討を進める際の一助となれば幸いです。
地方自治情報化推進フェア2026(J-LISフェア)に出展します
ネットワンシステムズは、地方自治情報化推進フェア(J-LISフェア)に出展します。
展示ブースでは、以下の内容をデモを交えながらご紹介する予定です。
- クラウド利活用を支えるセキュリティ対策
- 情報漏えいを防ぐためのデータ保護の考え方
- クラウド利用時のアクセス制御
- 職員の業務効率向上を実現する端末1台化の取り組み
「クラウド活用を進めたいがセキュリティが不安」「職員の利便性も高めたい」「次期更改に向けて情報収集したい」という方は、ぜひネットワンシステムズのブースへお立ち寄りください。
※本記事の内容は執筆者個人の見解であり、所属する組織の見解を代表するものではありません。
組織・製品等の名称は執筆時点のものです。