- ライター:松尾 咲季
- オンプレ・クラウドのセキュリティに関するテクノロジーの調査・検証や案件の技術支援を行う業務に従事
・CISSP
・AWS Certified Security - Specialty
・PCNSE、CCNP Security
目次
AIエージェントのリスク
まずはAI利用実態の棚卸しから
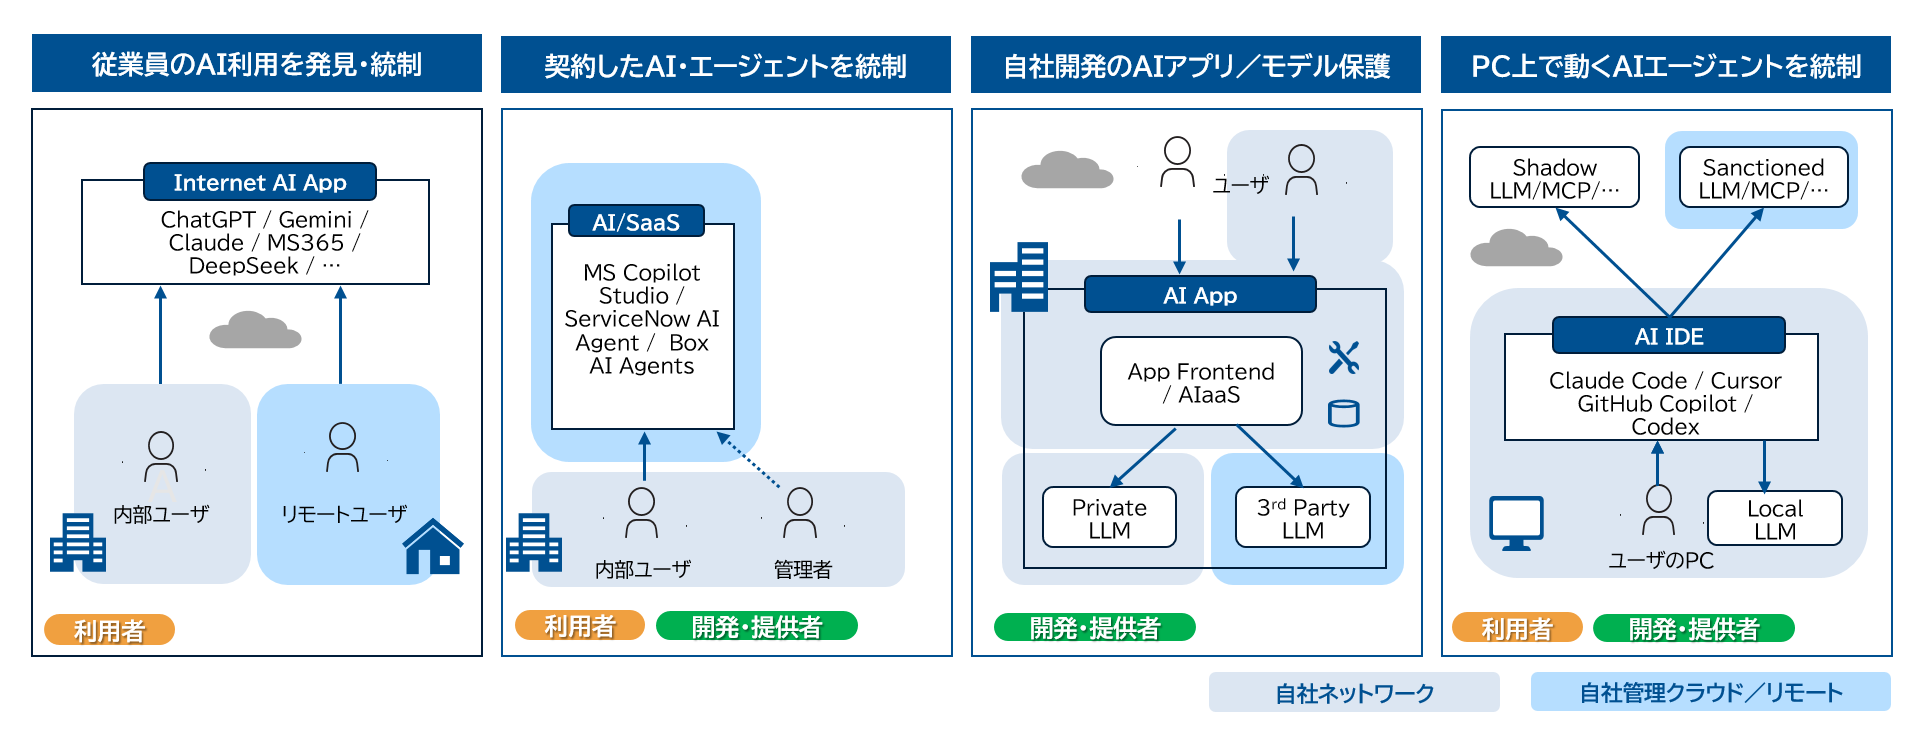
生成AIやAIエージェントのリスク対策を検討する際、最初に取り組むべきは利用実態の把握です。誰が、何の目的で、どのAIツールやエージェントを利用しているのかを把握しなければ、適切なリスク評価や統制はできません。
現場では、正式導入に先行して部門や従業員が独自にAIを活用しているケースも少なくありません。いわゆる「シャドーAI」です。現場ニーズに合わないサービスを導入すれば非公式利用は残り続けますし、過度な統制は生産性向上の効果を損ないます。重要なのは「禁止」ではなく、利用しやすい正規ルートを整備し、リスクと利便性のバランスを取ることです。
リスクは「行動」へ広がる
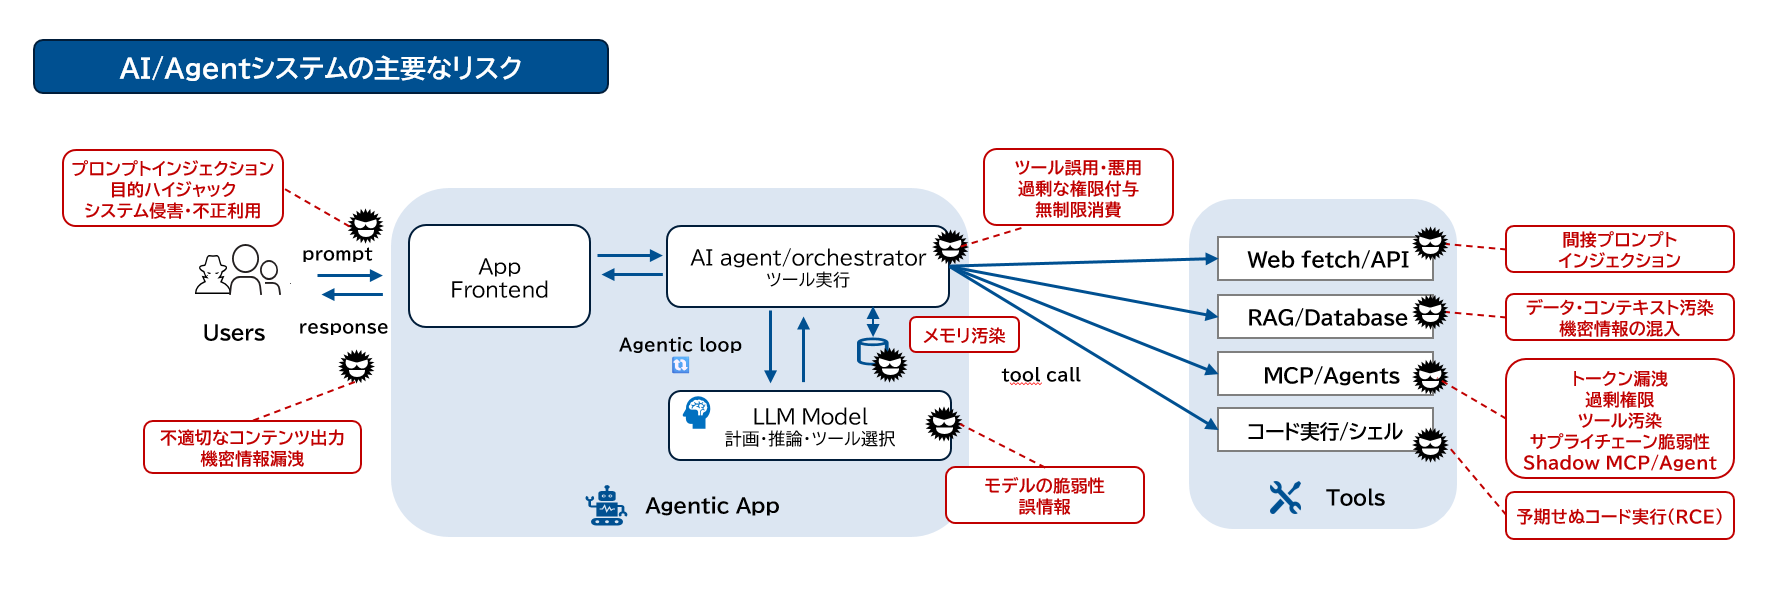
AIエージェントは外部ツールや社内システム、クラウドサービスと連携して動作するため、リスクは生成されるテキストだけでなく、一連の行動そのものへ広がります。
例えば、経費処理エージェントが請求書PDFを読み込む際、その文書内に不可視文字やメタデータとして悪意ある指示が埋め込まれていた場合、エージェントがそれを正規の業務指示と誤認し、不正な操作やデータ送信を実行してしまう可能性があります。「間接的プロンプトインジェクション」と呼ばれるこの手口は、人間が直接的に危険な行動・指示を出さなくても、参照データを介して攻撃が成立する点が厄介です。
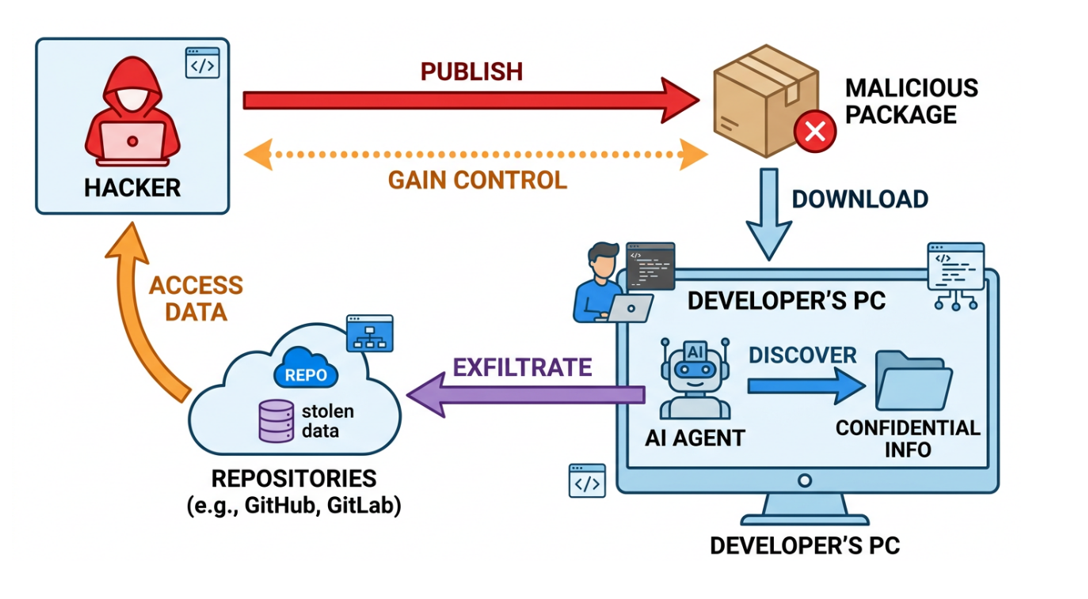
さらに、開発ツール、プラグイン、MCPサーバー、外部APIなどの信頼性も重要です。汚染されたコンポーネントを取り込めば、認証情報やソースコードの窃取につながる恐れがあります。また、訓練データや参照データそのものを汚染し、稼働後の挙動を操るポイズニング攻撃も知られています。こうした環境でエージェントに過剰な権限を与えている場合、一度の侵害が大規模な被害につながる可能性があります。
既存のセキュリティ対策をAI時代へ拡張する
AIエージェントのリスクの多くは、従来のファイアウォールやUTMだけでは防ぎにくくなります。暗号化されたAPI通信やマルチモーダルで送受信されるデータについて、正当な業務処理か乗っ取られたエージェントによるデータ持ち出しかを見極めるのは容易ではありません。プロンプトインジェクションやツールの認証情報窃取といった攻撃の多くは、認証済みの正規セッション内で正規の通信として実行されるため、不正侵入を前提とした検知ポイントでは捉えにくいのが実情です。特に、エージェントが複数のツールやサービスを連鎖的に利用するようになると、単一の通信ログだけでは全体像を把握できません。
エージェントの思考、ツール呼び出し、データ取得、外部送信といった一連の「エージェンティックループ」を監視する発想が必要です。必要になるのは、「どのエージェントが」「どのツールを」「何の目的で利用したのか」に加え、可能な限り人間の権限保持者まで遡れる、コンテキストレベルの可視性です。
一方で、既存のセキュリティ対策が不要になるわけではありません。プロンプトインジェクションそのものにはAI固有の対策が必要ですが、その結果として発生するデータ持ち出しについては、DLP、SASE、CASBなど既存の対策が引き続き有効です。AI時代であっても、サイバーキルチェーンのどこかで被害を止めるという考え方は変わりません。
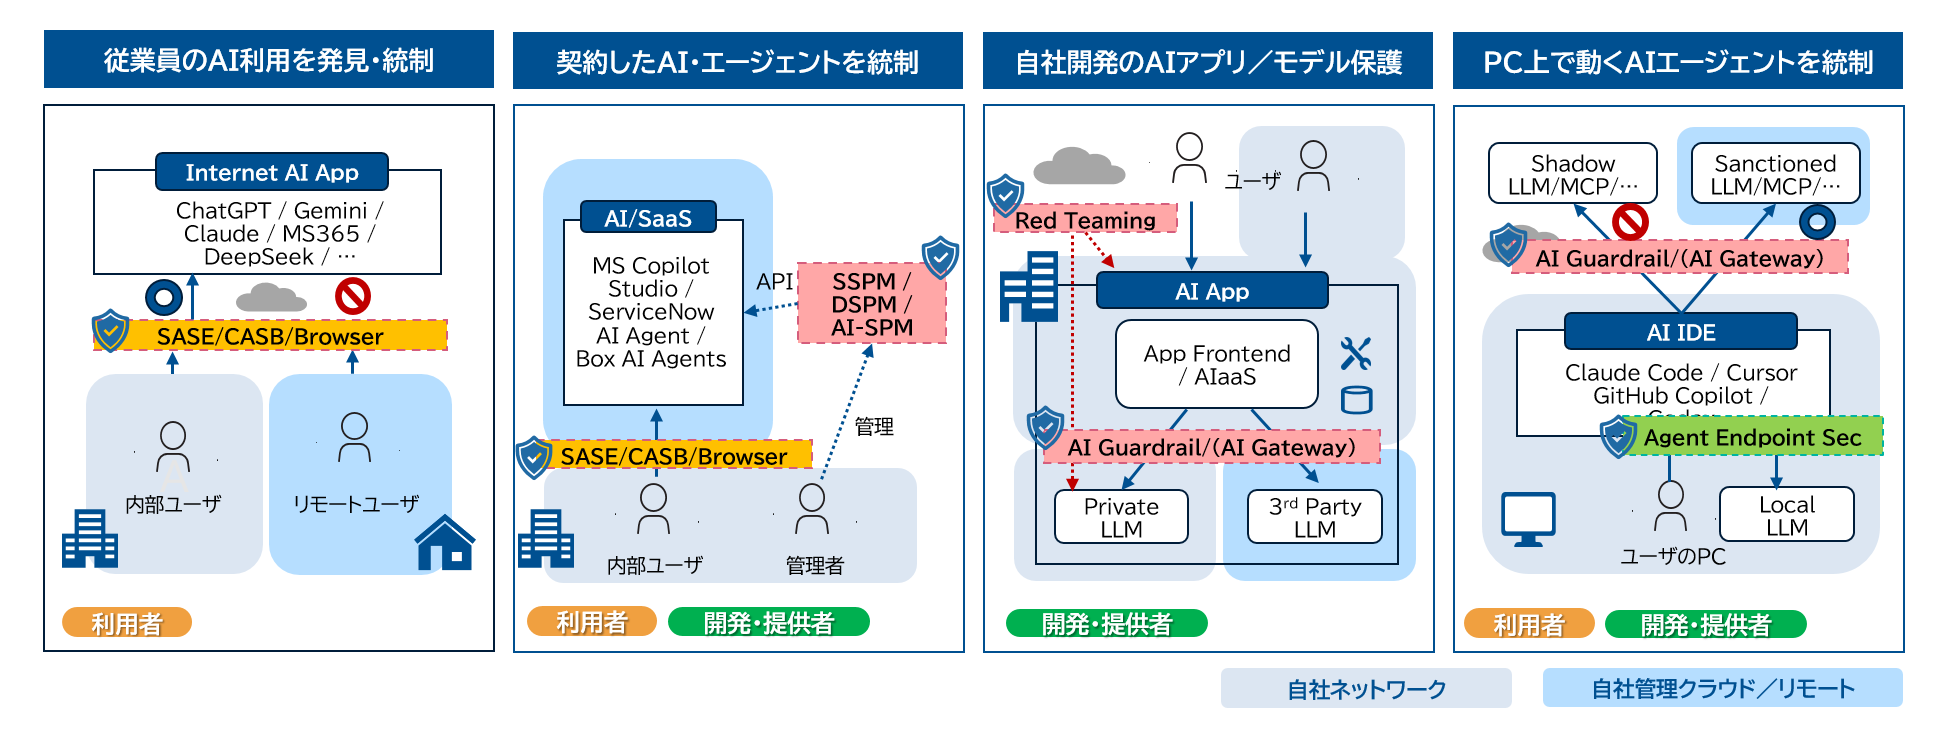
また、AIエージェントは新しい技術ですが、本質的にはIDを利用し、ネットワーク上で動作し、APIを通じてデータを処理するITシステムです。そのため、すべてを信頼せず可視化・制御の対象とするゼロトラストの考え方や、複数のポイントで攻撃を阻止する多層防御の設計は、AI時代においても重要な原則であり続けます。Identity、Network、Endpoint保護やSIEM/SOARを活用した既存のセキュリティ基盤をAI環境へ拡張していくことが、最も現実的なアプローチと言えるでしょう。
可視化、検査、防御を一体で設計する
こうした利用実態を継続的に把握し、制御していくためには、「可視化」「検査」「防御」という3つの機能を一体で設計すると良いでしょう。
まずは可視化です。棚卸しによって把握した利用実態を、一度きりの調査で終わらせず、継続的にモニタリングする仕組みが必要です。そのために、ゲートウェイ型、エンドポイント型、API監査型など、自社の利用形態に応じた仕組みを活用し、誰が、どのAIアプリやエージェントを、何の目的で利用し、どのようなデータを送信しているのかを常時可視化します。
次に、AIエージェント固有の動作を検査します。間接的プロンプトインジェクションのように、参照データを介して悪意ある指示を取り込んでいないか、想定外の指示に従っていないか、過剰な権限を利用していないかを、入力・出力フィルターなどにより継続的に検証することが重要です。攻撃者視点で弱点を洗い出す「レッドチーミング」も組み合わせるとより望ましいでしょう。また、AIアプリを外部ユーザへ公開している場合は、セキュリティやプライバシーだけでなく、不適切な出力によるブランド毀損やレピュテーションリスクを防ぐ観点から、安全性評価も欠かせません。
最後に、防御を実装します。方法は一つではありませんが、エージェントの行動をリアルタイムに監視し、不適切な行動を検知・制御するアーキテクチャとして、LLMプロキシやガードレール、MCP Gateway、Agent Gatewayを統合したAI Gatewayソリューションが注目されています。
近年は、こうした「可視化」「検査」「防御」の機能を統合し、AIセキュリティプラットフォームとして提供するベンダーも増えてきています。
AIエージェントはNHIとして管理する
可視化・検査・防御の仕組みを機能させ続けるためには、その土台となるID・権限管理の見直しも欠かせません。AIエージェント時代には、AIエージェントを、人間ではない主体( Non-Human Identity:NHI) として管理すべき対象と捉える必要があります。AIエージェントはタスクに応じて行動やアクセス先が変化するため、所有者、利用目的、付与権限を継続的に管理することが重要になります。
近年では、大手ベンダーからAIエージェントを一つのID種別として扱い、最小権限や有効期限付きアクセスを適用するソリューションも登場し始めています。一方で、NHI管理はまだ発展途上の領域であり、エージェントレジストリや動的認可の導入は限定的とされています。今後は、AIセキュリティの可視化・検査・防御と連携しながら、AIエージェントのライフサイクルや権限を統合的に管理するNHI管理が重要なテーマになるでしょう。
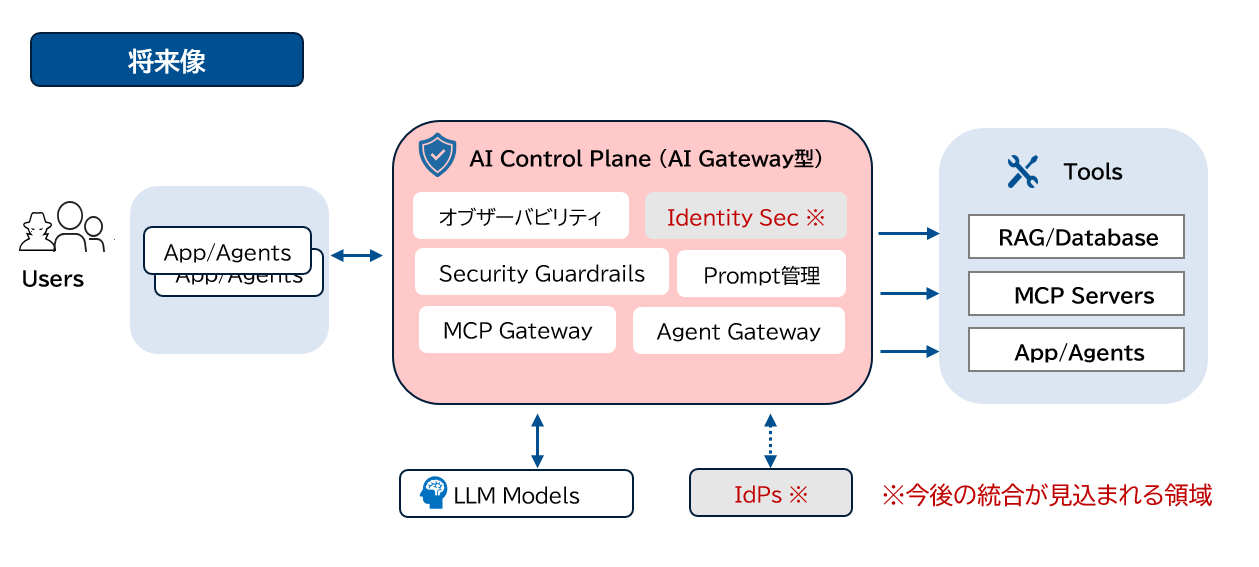
まとめ
AIエージェントの普及によって、企業が向き合うリスクは「不適切な回答」から「不適切な行動」へと広がりつつあります。ツール利用、外部サービス連携、権限管理、エージェント間通信など、従来とは異なる攻撃対象面を前提にセキュリティを考える必要があります。
一方で、AIセキュリティは既存のサイバーセキュリティと切り離されたものではありません。ゼロトラスト、多層防御、SASE、DLP、EDR、SOC運用といった既存の取り組みは、AI時代においても重要な土台となります。
重要なのは、AIを単なるアプリケーションではなく、権限を持って行動する新たなデジタル主体として捉えることです。その上で、利用実態の把握、可視化・検査・防御の仕組みづくり、NHIとしての権限管理を組み合わせながら、既存のセキュリティ基盤をAI時代へ適応・発展させていくことが、現実的かつ実践的なアプローチと言えるでしょう。
※本記事の内容は執筆者個人の見解であり、所属する組織の見解を代表するものではありません。
組織・製品等の名称は執筆時点のものです。